代理错误诊断:407、502、504 和 tunnel connection failed 隧道连接失败——分步指南
文章目录
- 引言:这份指南能帮你什么,你会收获什么
- 准备工作:工具和访问权限
- 用大白话讲基础概念
- 第 1 步:如何区分代理错误和目标网站错误
- 第 2 步:407 proxy authentication required 代理认证失败
- 第 3 步:来自代理的 502 错误
- 第 4 步:504 错误和超时
- 第 5 步:tunnel connection failed 隧道连接失败和 connect 方法
- 第 6 步:来自代理的 403 错误
- 第 7 步:没有回应的连接中断——connection reset 和 eof
- 第 8 步:实践——逐行读懂 curl -v
- 第 9 步:症状-原因-排查快速诊断表
- 验证成果:诊断师检查清单
- 常见错误和解决办法
- 给进阶用户的更多玩法
- Faq:诊断中的常见问题
- 结语:你掌握了什么,下一步往哪走
代理错误总是来得猝不及防。刚才请求还好好的,转眼就冒出个莫名其妙的 407、502 或者 tunnel connection failed。好消息是:每一个这样的错误背后,都有清晰合理的成因。本指南将教你像读一本打开的书一样读懂这些报错信息。
引言:这份指南能帮你什么,你会收获什么
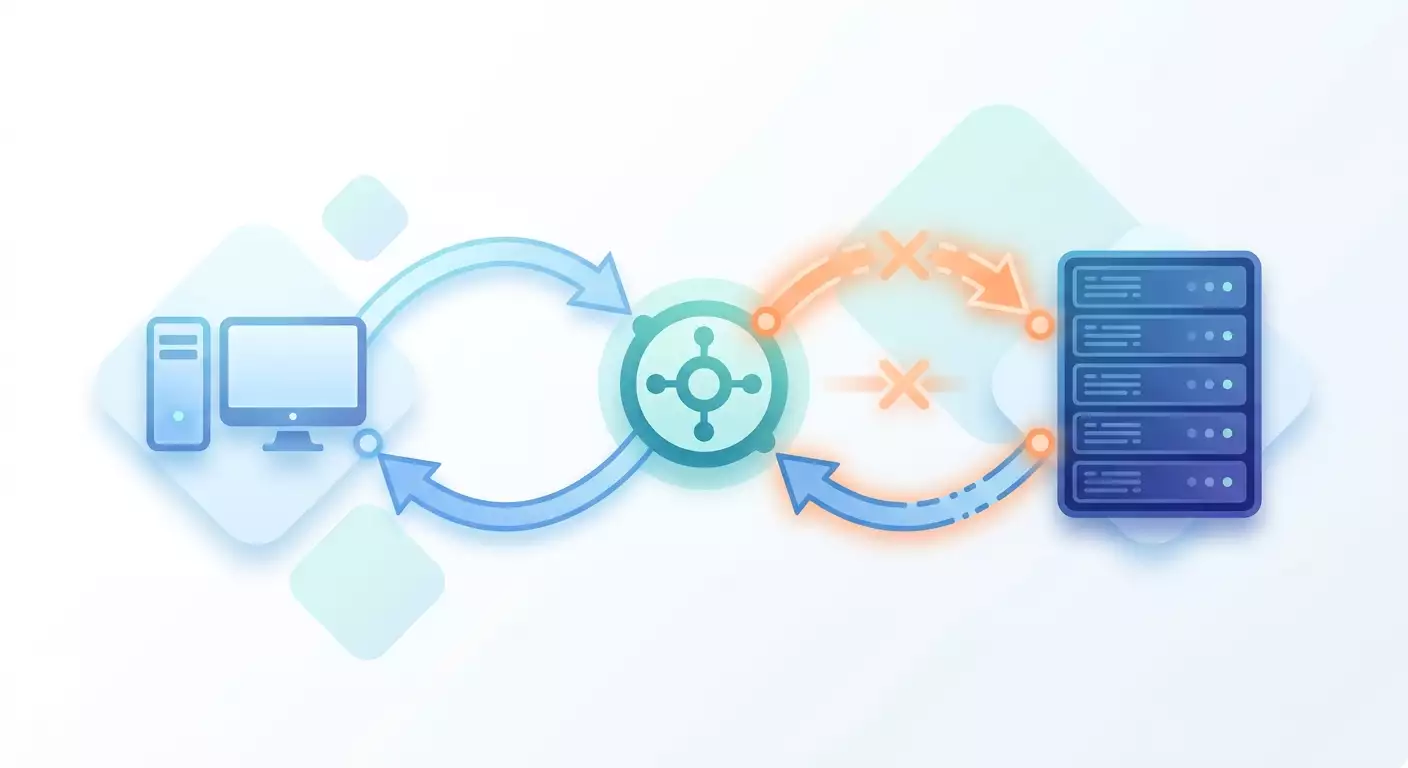
使用代理就像打电话时通过翻译沟通。你的客户端跟代理说话,代理跟目标网站说话,回复再沿着同一条链条原路返回。一旦某个环节出问题,关键是要搞清楚故障究竟发生在哪一段。这正是本指南要讲的内容。
读完之后你将收获:
- 能够瞬间区分代理错误和目标网站错误。
- 理解 407、502、504、403 这些状态码以及 tunnel connection failed 提示的含义。
- 掌握逐行读懂 curl -v 输出的技能,清楚划分客户端-代理-服务器各环节。
- 拿到 curl、Python requests 和 Node.js 的现成诊断实例,附带真实报错文本。
- 一张“症状-原因-排查”快速诊断表,可以打印出来随时备用。
适合谁看。这份指南写给刚开始接触代理的人,但也包含面向资深开发者和自动化专家的进阶细节。如果你在配置爬虫、做多账号运营,或者只是想弄明白脚本为什么突然抓不到数据了,这份材料就是为你准备的。
需要提前掌握什么。只要对 URL、端口和 HTTP 请求有基本认识就够了。不需要任何深入的网络知识。遇到的术语我们都会在文中用大白话解释清楚。
需要花多少时间。第一遍通读大约 30-40 分钟。在自己的项目里动手实操再花 20-30 分钟。之后,诊断一个典型错误只需要一两分钟。
重要说明。本指南只讲代理层本身的错误。429 错误(请求过多)和重试策略不在此讨论,因为那是一个庞大而独立的话题,有自己的逻辑和应对方法。429 需要专门讲重试和限流的材料。这里我们只专注于代理连接故障的诊断。
准备工作:工具和访问权限
开始诊断之前,先把工具备齐。这些工具全都免费,在任何操作系统上都能用。
必备工具
- 安装 curl。大多数 Linux 和 macOS 系统已经自带。用 curl --version 命令检查一下。如果能看到版本号,就没问题。
- 在现代版本的 Windows 上,curl 已经内置。打开 PowerShell,输入同样的检查命令即可。
- 如果你打算试 Python 的例子,安装 Python 3.10 或更新版本。用 python --version 检查。
- 在终端里运行 pip install requests 安装 requests 库。
- 如果要试 JavaScript 的例子,安装 Node.js 20 或更新版本。用 node --version 检查。
需要准备的东西
- 你的代理信息:主机地址、端口、登录名和密码(如果需要的话)。
- 一个用来测试的目标地址。做检查时,方便起见可以选一个能返回请求信息的简单网站。
- 一个文本编辑器,用来保存日志和诊断笔记。
建议:建一个单独的文本文件,命名为 diagnostic-notes。把每条命令和结果都记进去。半小时后你会忘记自己查过什么,这时候它就派上用场了。
⚠️ 注意:绝对不要把代理的登录名和密码保存在公共聊天、公开仓库或截图里。这些数据一旦泄露,别人就能访问你的流量。请把它们存在安全的密码管理器中。
✅ 检查:到这一步,三条版本检查命令(curl、python 和 node)都应该能顺利执行。只要有一条不工作,就回去把对应的工具装好。
用大白话讲基础概念
要让诊断更有章法,我们先梳理几个关键术语。即使你觉得这些词很熟悉,也别跳过这一节。
代理到底是什么
代理是程序和目标网站之间的中间人。你的请求先到达代理,代理再把它转发出去。回复也原路返回。正因为有这层中转,任何错误都可能出现在三个地方:你的客户端、代理本身或目标网站。
核心划分:客户端、代理、服务器
记住链条上的三个环节。第一环是你的客户端,也就是发送请求的程序。第二环是代理,中间人。第三环是目标服务器,你想访问的那个网站。所有诊断归根结底就是一个问题:故障出在这三个环节中的哪一个?
两句话讲清 HTTP 状态码
网站和代理都用数字状态码来回应。4 开头的码(比如 407、403)通常表示请求或访问权限方面的问题。5 开头的码(502、504)表示服务器或中间人那边出了问题。但这里有个狡猾的陷阱:502 既可能是目标网站发来的,也可能是代理本身发来的。学会区分这两者,是本指南的核心目标之一。
HTTP 和 HTTPS 走代理的区别
当你访问普通 HTTP 网站时,代理能看到完整的请求内容。当你访问 HTTPS 加密网站时,代理读不到内容。这时客户端会用 CONNECT 命令请求代理建立一条加密隧道。正因如此,tunnel connection failed 错误只会出现在 HTTPS 场景。我们会单独详细讲解这一点。
建议:脑子里记住一幅简单的图。客户端敲代理的门。代理决定放不放行。然后代理敲网站的门。网站决定回不回应。错误就发生在某一次敲不开的门上。
第 1 步:如何区分代理错误和目标网站错误
本步目标:学会在几秒内判断——到底是代理的问题还是网站的问题。这是任何诊断的基础技能。
核心划分原则
关键问题是:你的请求到达目标网站了吗,还是卡在代理那里了?如果请求卡在代理,那就是代理层的锅。如果请求到了网站而且网站回复了,那问题就在网站那边。
- 看错误码和错误文本。
- 判断这个回复是谁发的:代理还是服务器。响应头内容和正文会告诉你答案。
- 如果错误文本里直接提到 proxy、tunnel 或代理软件的名字,那几乎可以肯定是代理层的问题。
- 如果回复正文是目标网站熟悉的 HTML 页面,带着它的 Logo 和排版,说明请求已经到达了网站。
代理错误的三个快速特征
- 407 状态码。这个码只有代理才会返回。目标网站永远不会发 407。看到 407,你就确定是在代理层。
- tunnel connection failed 或 Received HTTP code 之类的文本。这类措辞是中间人特有的。
- 连接瞬间被拒绝。如果请求几乎立刻就失败了,早到根本来不及到达网站,那大概率是客户端和代理之间的问题。
建议:做个对照实验。同样的请求,直连不走代理发一次。如果直连正常、走代理不行,那问题就在代理层或代理与网站的交互上。这一分钟就能排除一半的假设。
用 curl 快速检查的例子
带上详细输出标志,通过代理发请求。命令是这样的:curl -v -x http://登录名:密码@主机:端口 https://示例网站。-v 标志显示整个对话过程。-x 标志指定代理。注意看那些以箭头和星号开头的行。后面读日志那一步会详细讲。
⚠️ 注意:千万不要根据对某个不稳定网站的一次请求就下结论。把请求重复两三次。一次性的网络抖动看起来像代理错误,其实跟代理没关系。
✅ 检查:你应该能对任何错误信息回答一个问题:这是代理发的还是网站发的?能做到就继续往下。如果还拿不准,回到上面三个快速特征再复习一遍。
第 2 步:407 Proxy Authentication Required 代理认证失败
本步目标:学会修复代理上最常见的认证错误,并搞清楚它和相似的状态码 401 有什么区别。
407 是什么意思,跟 401 有什么不同
407 的意思字面上就是这样:代理要求你亮明身份,用登录名和密码,但你没做或者做错了。跟 401 的关键区别在于:401 是目标网站在要求认证时发来的。而 407 是代理发来的。看到 407,说明你压根还没到网站——你在入口就被中间人拦下了。
登录名和密码往往丢在哪里
数据最常在这三个地方出问题。
- 命令里压根没传登录名和密码。客户端匿名去敲代理,被代理赶了回来。
- 传了,但打错了。多一个空格或输错输入法——认证就过不了。
- 传对了,但密码里有特殊字符,把连接字符串的结构搞乱了。这是最阴险的原因。
密码里的特殊字符和 URL 编码
代理连接字符串的格式是:登录名 冒号 密码 艾特符号 主机 冒号 端口。问题在于,冒号、艾特符号、斜杠等字符在这个字符串里有特殊含义。如果你的密码里恰好含有艾特符号或冒号,程序就会理解错,在错误的位置断开字符串。
解决办法叫 URL 编码。特殊字符被替换成百分号加两位数字或字母的代码。比如,艾特符号变成百分号四十,冒号变成百分号三 A,斜杠变成百分号二 F,空格变成百分号二十。
- 找出密码里所有的特殊字符。
- 把每一个替换成对应的 URL 代码。
- 用编码后的密码重新拼好连接字符串。
- 重新发请求。
建议:如果密码很复杂,别手动编码。Python 的 urllib.parse 模块里有个名为 quote 的编码函数。把密码传给它,它就返回安全的版本。这样能避免手敲出错。
curl 的例子
认证失败时的真实报错文本长这样:curl (56) Received HTTP code 407 from proxy after CONNECT。在 HTTP 网站上则是:HTTP 407 Proxy Authentication Required。正确的带认证命令是:curl -v --proxy-user 登录名:密码 -x http://主机:端口 https://示例网站。用 --proxy-user 标志通常比把数据直接塞进地址更可靠,因为 curl 会自己正确处理特殊字符。
Python requests 的例子
在 requests 里,代理通过字典来设置。键是 http 和 https,值是连接字符串。如果密码里有特殊字符,用 quote 函数包一下。响应对象里的典型错误:response.status_code 会返回 407,正文里会提到 Proxy Authentication Required。要检查的正是状态码,而不只是文本。
Node.js 的例子
在 Node 里使用主流的代理客户端时,代理通过专门的 agent 设置。真实报错表现为一个 statusCode 字段等于 407 的对象,或者是一个被拒绝的 Promise,附带隧道认证失败的消息。确保你传的是代理认证头,而不是网站认证头——这是两回事。
⚠️ 注意:代理的认证头和网站的认证头是两个不同的头。一个叫 Proxy-Authorization,另一个叫 Authorization。弄混了,你要么收到代理的 407,要么收到网站的 401。检查你的库发的到底是哪个头。
✅ 检查:修好认证之后,响应码应该从 407 变成别的。即使网站返回了自己的错误,那也是进步:你通过了代理,到达了网站。
第 3 步:来自代理的 502 错误
本步目标:学会理解——什么时候 502 意味着目标网站的问题,什么时候是代理通道本身的故障。
502 是什么意思
502 叫 Bad Gateway,也就是“坏网关”。它表示中间人试图联系下一环,但收到了含混或断裂的回应。问题在于,502 可能来自两种截然不同的情况,而它们表面上看起来很像。
什么时候是目标主机的问题
第一种情况:代理成功联系上了目标网站,但网站返回了一堆乱码、断开了连接,或者它自己也没能从后端拿到回应。这种情况下,代理只是如实把 502 转给你,相当于在说:我到了网站,但网站回复得很糟。
- 同样的请求,直连不走代理再发一次。
- 如果直连时网站也返回 502 或者卡住,那就是网站的锅,不是代理的。
- 这种情况换代理没用。问题在目标那一端。
什么时候是通道本身的问题
第二种情况:代理本身不稳定,它的上游通道断了,或者代理压根没能正常建立到网站的连接。这时的 502 就是中间人生病的表现。
- 用同一个代理去请求一个已知稳定的网站。
- 如果稳定网站也返回 502,那就是代理通道的问题。
- 试试另一个代理或另一个节点(如果你有的话)。
建议:交叉验证法百试百灵。一次只换一个变量。先固定代理,换网站。再固定网站,换代理。结果一交叉,罪魁祸首就现形了。
真实的报错文本
在 curl 里你会看到 HTTP 响应码 502,常常还附带一个写着 Bad Gateway 的 HTML 页面。有时响应头里能看出是哪个服务器发的。在 Python requests 里是 response.status_code 等于 502。在 Node 里是 statusCode 字段等于 502。注意看响应正文:带排版的网站页面说明请求到了网站,而简洁的技术页面通常来自代理。
⚠️ 注意:别一看到 502 就急着怪代理。目标网站返回 502 非常常见,尤其是高负载时。换代理设置之前,永远先做一个直连对照请求。
✅ 检查:你应该能根据两次交叉请求的结果,自信地判断:这个 502 是网站发的还是代理发的。如果还不行,把两个对照请求都重做一遍,比较结果。
第 4 步:504 错误和超时
本步目标:学会区分两种本质不同的超时,并在客户端里正确配置它们。
504 是什么意思
504 叫 Gateway Timeout,也就是“网关等不到回应”。它表示中间人等下一环的回应等得太久,放弃了。但要搞清时间到底卡在哪里,需要区分两种超时。
连接超时 vs 读取超时
有两个完全不同的等待时刻。
- 连接超时(connect timeout)——建立连接本身的时间。客户端试图拨通代理,或者代理试图拨通网站。如果连接在限定时间内建不起来,就触发连接超时。这通常意味着地址不可达或端口关闭。
- 读取超时(read timeout)——连接建立之后等待回应的时间。连接有了,请求发出去了,但数据迟迟不来。这通常意味着网站思考太久或者处理卡住了。
在客户端里怎么区分它们
正确的诊断从分别设置这两种超时开始。这样你立刻就能知道时间卡在哪一步。
- 在 curl 里用 --connect-timeout 标志限制建连时间。另外用 --max-time 标志限制整个操作的总时间。
- 在 Python requests 里,timeout 参数可以传一个包含两个数的元组。第一个数是连接超时,第二个是读取超时。比如五秒和三十秒的 timeout。
- 在 Node 的大多数客户端里,建连时间和等待回应时间有各自的设置项。把它们设成不同的值,就能看出到底哪个触发了。
怎么读结果
如果触发的是连接超时,说明你压根没建立连接。检查代理可达性和端口是否正确。如果触发的是读取超时,说明连接有过,但回应没及时来。检查网站是不是过载了,或者你的请求是不是太重了。
建议:连接超时设短一点,五秒左右。建连要么很快完成,要么压根就完不成。读取超时设宽裕点,因为有些页面确实需要更久才能准备好回应。
⚠️ 注意:读取超时设得太小会导致误报。你会把正常但较慢的回应掐断,然后以为代理坏了。永远先检查是不是自己把限制设得太严了。
✅ 检查:分设超时之后,错误里应该能清楚看出:这是连接超时还是读取超时。如果只看到一个笼统的 timeout 而没有区分,说明超时还没分开设。
第 5 步:tunnel connection failed 隧道连接失败和 CONNECT 方法
本步目标:理解为什么这个错误只出现在加密网站上,以及如何诊断它。
为什么这个错误只出现在 HTTPS
当你访问普通 HTTP 网站时,代理只是转发你的请求。但访问 HTTPS 网站时,内容是加密的,代理读不到。所以客户端会先给代理发一条特殊的 CONNECT 命令,附上网站地址。这条命令相当于请求:请帮我建一条到这个地址的加密隧道,我会通过你跟网站直接对话。
如果代理因为某种原因建不了隧道,就会返回 tunnel connection failed 错误。普通 HTTP 没有这条命令,所以 HTTP 上不会有这个错误。这是你最重要的识别特征。
隧道失败的主要原因
- 代理连不上目标地址。可能网站不可达或端口关闭。
- 代理禁止对该地址或端口使用 CONNECT 方法。有些代理只允许特定的端口。
- 认证没通过。这种情况你常常会看到一串组合:先是 CONNECT 尝试,然后是 407。
- 代理过载,或者它的上游通道在建隧道的那一刻断了。
怎么诊断
- 对 HTTPS 地址执行 curl -v,在输出里找到带 CONNECT 的那一行。它显示请求隧道的时刻。
- 看看 CONNECT 收到的回应是什么。状态码 200 表示隧道建好了。任何其他码都表示失败。
- 如果旁边还看到 407,那问题在认证,不在隧道本身。回到讲 407 的那一步。
- 如果看到连接被拒,说明代理没能联系上网站。
建议:检查你访问的是不是被允许的端口。加密连接的标准端口通常被允许,而非标准端口很多代理会屏蔽。把端口换成标准端口往往能立刻解决问题。
真实的报错文本
在 curl 里是类似 curl (56) Received HTTP code from proxy after CONNECT 的消息,或直接的 tunnel connection failed。在 Python requests 里是 ProxyError 异常,内嵌消息说隧道失败。在 Node 里是一个错误,文本说没法建立隧道连接,通常还带有代理返回的状态码。
⚠️ 注意:别把隧道失败和证书错误搞混。如果隧道建好了,之后才报网站证书有问题——那是另一个跟代理层无关的问题。看清错误到底出在哪一步:是在回应 CONNECT 之前还是之后。
✅ 检查:你应该能在 curl 输出里找到回应 CONNECT 的那一行,并看懂它的状态码判断隧道有没有建成。回应 200——隧道有了。其他码——去找失败原因。
第 6 步:来自代理的 403 错误
本步目标:学会识别代理因限流、地理位置或禁用端口而返回的 403。
403 在代理语境里是什么意思
403 叫 Forbidden,也就是“禁止”。通常这个码是目标网站在封禁访问时发来的。但代理本身也可能发 403,当它自己决定不放行你的请求时。任务就是搞清楚到底是谁下的禁令。
代理返回 403 的三个原因
- 限流。代理可能限制请求数量、流量额度或并发连接数。超了就返回 403 表示拒绝服务。
- 地理位置限制。有些代理只允许访问特定区域,或者反过来封禁某些方向。请求进入封禁方向就收到 403。
- 禁用端口。代理可能只允许标准端口。访问非标准端口就被拒。
怎么区分代理的 403 和网站的 403
- 看响应正文。带目标网站排版和设计的页面说明禁令来自网站。
- 简洁的技术页面,或者文本里提到代理,说明禁令来自中间人。
- 同样的请求直连发一次。如果直连网站返回 403,走代理也返回 403,那就是网站的锅。
- 如果直连网站能打开,走代理却返回 403,那就去代理的限流或限制里找原因。
建议:查一下代理的文档或管理面板,看看有没有限额。后台里常常能看到流量是否用完、请求数是否到顶。这是确认原因最快的办法。
⚠️ 注意:别想用花招绕过代理的限制。如果你是套餐额度到顶了,正确的做法是升级套餐或优化请求数量。绕过服务的技术限制违反使用条款。
真实的报错文本
在 curl 里是 HTTP 响应 403 Forbidden,正文会提示来源。在 Python requests 里是 response.status_code 等于 403。在 Node 里是 statusCode 等于 403。永远把正文和状态码一起分析,因为正是正文揭示了禁令的真正发起者。
✅ 检查:你应该能根据响应正文和直连请求的结果,判断是谁发的 403。如果是代理——去查限额、地理和端口。如果是网站——原因不在代理层。
第 7 步:没有回应的连接中断——connection reset 和 EOF
本步目标:学会诊断最神秘的情况——压根没有回应,连接直接断掉。
这些错误是什么
有时你收不到任何 HTTP 状态码。取而代之的是连接突然断开。有两种典型表现。
- Connection reset。字面意思是“连接被重置”。某一方在交换还没完成时突然关闭了通道。就像对方话说到一半把电话摔了。
- EOF, unexpected end of file。字面意思是“意外的文件结尾”。客户端还在等回应的后续,数据流却突然结束了。
首先要看什么
- 确定中断的时刻。发生在回应 CONNECT 之前、传请求的过程中,还是收回应的时候?curl -v 的输出会显示中断前最后一行成功的记录。
- 如果中断发生在最开头、连接代理的时候,那大概率是代理本身或到它的网络路径有问题。
- 如果中断发生在建立隧道之后、跟网站对话的过程中,那更可能是网站那边或通道不稳定的问题。
- 把请求重复几次。稳定复现的中断说明是系统性问题。偶发的说明是暂时的网络抖动。
常见原因
- 代理过载,强制关闭多余的连接。
- 代理的上游通道不稳定,断了。
- 目标网站出于自身限制关闭连接。
- 链条各环节之间的网络问题。
建议:遇到偶发中断就做统计。比如连续发二十个请求,数数断了几个。二十个里断一个,那是可容忍的不稳定。断了一半,那就说明有系统性问题要解决。
真实的报错文本
在 curl 里是 Connection reset by peer 或 Empty reply from server。在 Python requests 里是 ConnectionError 异常,内嵌消息说连接被重置。在 Node 里是错误码为 ECONNRESET 的错误。这些消息之所以不含 HTTP 码,正是因为 HTTP 交换没能正常完成。
⚠️ 注意:没有回应的中断很容易和超时搞混。区别在于:超时是客户端自己停止等待,而重置是对方主动关闭通道。看错误文本:reset 指向主动重置,timeout 指向等待到期。
✅ 检查:你应该能根据 curl 输出的最后一行判断连接是在哪一步断掉的。这立刻就把嫌疑范围缩小到一两个环节。
第 8 步:实践——逐行读懂 curl -v
本步目标:学会在 curl 输出里看清客户端、代理和服务器之间的分界线。这是整个指南的巅峰技能。
行首符号是什么意思
curl -v 的输出用特殊符号标记每一行的开头,这是你理解它的关键。
- 行首的星号表示 curl 自身的信息性消息。这是客户端在说它正在做什么:建立连接、建隧道、检查证书。
- 右箭头表示客户端发给代理或服务器的数据。这是发出的请求。
- 左箭头表示客户端收到的回应。这是收到的回复。
客户端-代理-服务器的分界线在哪里
我们来拆解一条通过代理访问加密网站的典型路径。首先 curl 用星号告诉你,它正用指定的地址和端口连接代理。这是客户端-代理这一段。然后是带 CONNECT 命令的右箭头——客户端请求代理建立隧道。接着是对 CONNECT 回应的左箭头——这是代理的回应。如果是 200,隧道建好了,分界线就移动了:之后所有交换都是客户端-服务器通过隧道进行。
拆解一段真实日志
假设你看到这样一串。带星号的行:正在连接代理地址和端口。这说明客户端找到了代理。下一行星号:代理连接已建立。很好,第一段通过了。接着是右箭头:向目标网站地址发 CONNECT。客户端请求了隧道。然后是左箭头:对 CONNECT 的回应,带状态码。这里是关键岔路口。
- 如果对 CONNECT 的回应码是 200,隧道建好了。继续往下读。
- 如果码是 407,代理要求认证。问题在代理层,客户端-代理这一段。去看讲 407 的那一步。
- 如果那一行写着 tunnel connection failed,代理建不了隧道。原因在代理和网站之间。
假设隧道建好了。接着是星号行,说在检查与网站的安全连接。这已经是客户端-服务器这一段了。然后是带真正请求的右箭头:请求行和请求头。注意:到这一刻为止,网站压根没看到你的请求,它一直忙着建隧道。最后是对网站响应码的左箭头。从这里开始,就进入目标网站的责任范围了。
怎么把它用于诊断
- 找到连接代理的那一行。如果没有,或者带错误,问题在客户端和代理之间。
- 找到对 CONNECT 的回应。根据它的码判断代理层有没有通过。
- 找到带网站回应的左箭头。如果有,说明你到了网站,这里的任何错误都是网站的范围了。
- 中断前的最后一行总能提示是在哪一步坏掉的。
建议:从上往下把输出当作请求旅途的编年史来读。每一行都是路途的一步。一旦读到错误或中断的那一行,就回头看上一行成功的是哪一行。它会指出最后一个还活着的环节。
⚠️ 注意:-v 标志会显示请求头,包括代理认证那一行。如果你要把日志发给别人求助,务必涂掉带认证数据的那一行。否则你就暴露了自己的登录名和密码。
✅ 检查:拿你自己的任意一份 curl -v 日志,给它标出:哪里是客户端-代理段,哪里是对 CONNECT 的回应,哪里开始进入网站的范围。如果你能自信地划出这些界,你就掌握了诊断的核心技能。
第 9 步:症状-原因-排查快速诊断表
本步目标:拿到一份随时可查的现成手册,遇到任何错误都能立刻翻。
怎么用这张表
在第一列找到你的症状。读一下可能的原因。优先执行第三列的动作——它最有可能证实或推翻这个原因。
症状:407 状态码
可能原因:没传或传错了代理认证数据,或者密码里的特殊字符把连接字符串搞坏了。先查什么:登录名和密码是否正确,以及密码里特殊字符的 URL 编码。
症状:HTTPS 上的 tunnel connection failed
可能原因:代理建不了到网站的隧道,可能是端口被禁或网站不可达。先查什么:curl -v 输出里对 CONNECT 的回应,以及目标端口是否被允许。
症状:502 状态码
可能原因:下一环回复糟糕,可能是网站的问题,也可能是代理通道不稳定。先查什么:交叉请求——同一网站直连,同一代理请求稳定网站。
症状:504 状态码
可能原因:等待时间到期,要搞清是连接还是回应。先查什么:分设连接超时和读取超时,看出是哪一步拖长了。
症状:走代理时 403
可能原因:代理限流、地理位置限制或端口被禁。先查什么:响应正文里禁令的来源,以及代理后台里限额是否用完。
症状:connection reset 或 ECONNRESET
可能原因:某一方强制关闭连接,常见于代理过载或通道不稳定。先查什么:curl -v 最后一行显示的中断步骤,以及连续请求下的问题复现率。
症状:EOF, empty reply
可能原因:数据流在回应结束前断了。先查什么:中断发生在哪一步——回应 CONNECT 之前还是之后。
症状:连接超时
可能原因:建立不了连接,地址不可达或端口关闭。先查什么:代理地址的可达性和端口是否正确。
症状:读取超时
可能原因:连接有了,但回应不来,网站处理太久或卡住了。先查什么:是不是你的读取超时设得太小,网站是不是过载了。
建议:把这张表打印出来或存进笔记。真正出错时压力下很容易忘记逻辑。现成的手册能省心省时间。
✅ 检查:拿你最近遇到的每一个错误过一遍这张表。对任何一条,你都得知道第一步排查动作是什么。
验证成果:诊断师检查清单
确认你已经掌握了所有核心技能。过一遍这份清单。
- 你能在几秒内判断是谁发的错误——代理还是网站。
- 你理解 407 和 401 的区别,能修好认证,包括密码里的特殊字符。
- 你能通过交叉验证区分网站发的 502 和代理发的 502。
- 你能区分连接超时和读取超时,知道各自意味着什么。
- 你理解为什么 tunnel connection failed 只出现在 HTTPS,能读懂对 CONNECT 的回应。
- 你能识别代理 403 的三个原因:限流、地理和端口。
- 你能根据发生步骤来诊断连接中断。
- 你能逐行读懂 curl -v 输出,划出客户端-代理-服务器的分界。
怎么自测
- 拿三份带不同错误的真实日志。
- 为每份在一分钟内判断出有问题的环节。
- 说出按表格该做的第一步排查动作。
- 三份都做到了,诊断就掌握了。
✅ 检查:成功的标志是——你看到代理错误不再慌张,而是冷静地把它拆解到链条的各个环节上。
常见错误和解决办法
问题:一遇错误就马上换代理
原因:没有交叉验证的习惯。解决办法:换代理设置之前,永远先做直连对照和稳定网站对照。一半的错误其实在网站那边。
问题:带艾特符号的密码导致连不上
原因:特殊字符没编码,把字符串搞断了。解决办法:对密码做 URL 编码,或者用单独的认证参数而不是塞进地址里。
问题:把 407 和 401 搞混
原因:没区分代理认证和网站认证。解决办法:记住——407 永远来自代理,401 永远来自网站。检查你发的到底是哪个头:Proxy-Authorization 还是 Authorization。
问题:超时设得太严,掐断了正常请求
原因:读取超时设得太小。解决办法:分开设连接和读取超时,给读取留出应付慢页面的余量。
问题:非标准端口上出现 tunnel connection failed
原因:代理禁止对该端口使用 CONNECT。解决办法:加密连接用标准端口,或者向代理确认允许的端口列表。
问题:看到 502 就以为代理挂了
原因:没查清 502 是谁发的。解决办法:交叉验证。502 常常来自过载的目标网站,而代理是好的。
问题:在日志里暴露了登录名和密码
原因:分享 curl -v 输出时没清理。解决办法:发给别人之前永远涂掉认证那一行,并尽可能更换已泄露的数据。
问题:把连接中断当成超时
原因:没区分 reset 和 timeout。解决办法:看错误文本。Reset 是对方主动关闭,timeout 是你的等待到期。这是两种不同的原因。
给进阶用户的更多玩法
长期日志记录
在应用里配置保存所有代理请求的详细日志。这样出错时你已经有历史记录,不用重新复现问题。记录响应码、中断步骤和耗时。
错误自动分类
代码里可以写一个函数,根据异常类型和响应码直接把错误归到对应环节。比如 ConnectTimeout 是连接段,ReadTimeout 是回应段,带隧道信息的 ProxyError 是代理层。这能加快自动化系统的反应速度。
收集稳定性统计
记录指标:成功请求比例、中断比例、平均响应时间。指标突然恶化,能在你手动遇到问题之前就发出预警。
建议:按环节拆分指标。单独统计建连错误和回应阶段的错误。这样你立刻就能看出到底是哪块在退化——代理访问还是与网站的通信。
⚠️ 注意:做自动处理时,别把它变成对同一请求的无限重试。重试逻辑是个独立的大话题,有自己的规则,也和 429 状态码有关。它有专门的材料,值得单独去学。
FAQ:诊断中的常见问题
怎么快速判断是代理的问题而不是我代码的问题?
同样的请求直连不走代理发一次。如果直连正常、走代理不行,问题就在代理层或它与网站的交互上。一分钟就能排除一半的假设。
为什么我密码填对了还是收到 407?
大概率是密码里有特殊字符,把连接字符串搞坏了。对密码做 URL 编码,或者通过单独的认证参数传数据,而不是放进地址里。
502 是不是总意味着代理坏了?
不是。502 也可能是目标网站发的,如果它自己回应得不好。做交叉验证:同一网站直连,同一代理请求稳定网站。结果一交叉,罪魁祸首就清楚了。
连接超时和读取超时有什么区别?
连接超时是等待建立连接的时间。读取超时是连接已建立后等待回应的时间。在客户端里把它们分开设,你立刻就能看出是哪一步拖长了。
为什么 tunnel connection failed 只出现在 HTTPS?
因为对加密网站,客户端要用 CONNECT 命令请求代理建隧道。普通 HTTP 没有这条命令。隧道建不成,就报这个错,而它只可能在 HTTPS 上出现。
怎么区分代理的 403 和网站的 403?
看响应正文。带排版的网站页面说明是网站封的。技术页面或提到代理说明是中间人封的。再直连请求网站确认一下。
遇到偶发的连接中断怎么办?
先确定复现率:发一串请求,数数断了多少。偶发中断是可容忍的网络抖动。大批中断就是代理或通道的系统性问题。
怎么安全地分享 curl -v 日志求助?
发之前务必涂掉代理认证那一行和任何敏感请求头。否则你就暴露了登录名和密码。拿不准就更换已泄露的数据。
为什么我的正常请求有时会超时断掉?
大概率是读取超时设得太严,把慢但正常的回应掐断了。把读取超时调宽些,连接超时保持小值。
去哪里了解 429 状态码和重试?
429 和重试策略是个独立的大话题,跟代理层故障没有直接关系。它有专门的材料,跟代理错误诊断分开来学。
结语:你掌握了什么,下一步往哪走
恭喜。你从面对神秘代码的手足无措,走到了自信的分步诊断。回顾一下,现在你的武器库里有什么。
已完成动作的总结。你学会了把链条分成三个环节——客户端、代理和服务器——并判断错误究竟出在哪。你搞懂了 407 和代理认证,包括密码里阴险的特殊字符。你理解了 502 的双重本质和交叉验证法。你掌握了 504 场景下连接超时和读取超时的区分。你弄清了 CONNECT 方法和 HTTPS 上的 tunnel connection failed 错误。你学会了识别代理 403 的三个原因,能按步骤诊断连接中断。最后,你掌握了最核心的技能——逐行读懂 curl -v 输出,精准划出各环节的边界。
下一步做什么。在实践中巩固技能。每次遇到代理错误,别猜,冷静地用诊断表把它拆解到各环节上。这样练一周,诊断就会变成自动反应。
往哪深入。下一个合理的方向是学习 429 状态码和合理的重试策略,有专门的材料讲这个。然后再深入代码里的错误自动分类和稳定性指标收集。这会把你从一个四处救火的人,变成一个能预见问题的工程师。
建议:把这份指南和诊断表收藏起来。每次遇到新错误就回来翻,直到逻辑变成本能。诊断的自信正是通过重复建立的。你一定可以的。