ทำไมพร็อกซี่รับเว็บฮุคไม่ได้: ทิศทางของconnectionและอะไรที่ควรใช้แทน
บทความ
- เกริ่นนำ: ทำไมความหวังที่ว่า «ซื้อพร็อกซี่แล้วเว็บฮุคจะวิ่งมาหาเอง» ไม่เคยเป็นจริง
- พื้นฐาน: ทิศทางของ connection หรือ ใครเคาะประตูใคร
- เจาะลึก: ทำไมพร็อกซี่ไคลเอนต์ไม่เปิด listening port และไม่ให้ public address
- เครือข่ายมือถือกับ address ร่วม: ทำไม address ของผู้ใช้ไม่สามารถถูกเรียกจากภายนอก
- อะไรที่แก้ปัญหาเรื่องการรับเว็บฮุคได้จริง: สี่วิธีที่ใช้ได้
- Polling แทนเว็บฮุค: ออกแบบยังไงไม่ให้ชนลิมิต
- ตรงไหนที่พร็อกซี่ยังจำเป็นข้างๆ เว็บฮุค: response ขาออกและการเรียก api บุคคลที่สาม
- ตาราง «โจทย์ — โซลูชันที่เหมาะสม»
- ข้อผิดพลาดทั่วไป: สิ่งที่ไม่ควรทำ
- เคสและผลลัพธ์: ในทางปฏิบัติเป็นยังไง
- Faq: คำถามที่พบบ่อยเกี่ยวกับพร็อกซี่กับการรับเว็บฮุค
- บทสรุป: โมเดลที่ถูกต้องและก้าวต่อไป
เกริ่นนำ: ทำไมความหวังที่ว่า «ซื้อพร็อกซี่แล้วเว็บฮุคจะวิ่งมาหาเอง» ไม่เคยเป็นจริง
คำถามเดียวกันนี้ถูกส่งมาที่ฝ่ายซัพพอร์ตของบริการพร็อกซี่ซ้ำแล้วซ้ำเล่า แค่ถ้อยคำต่างกัน «ซื้อมือถือพร็อกซี่มา เอา address ไปใส่ในหน้าตั้งค่าของ integration แล้ว payment gateway ก็ไม่ส่ง notification มาเลย» «ใส่ IP ของพร็อกซี่เป็น URL ของเว็บฮุคใน CRM ขึ้น error การเชื่อมต่อ» «สคริปต์ของผมผ่านพร็อกซี่เห็นทุกอย่าง แต่ผมกลับไม่เห็นอะไรผ่านพร็อกซี่ตัวเดียวกันเลย ทำไมล่ะ?» ถ้อยคำต่างกัน แต่รากของปัญหามีอันเดียว: mental model ที่ผิดว่าจริงๆ แล้วพร็อกซี่ทำอะไร
ความคาดหวังนี้เข้าใจได้ พร็อกซี่ให้ «IP address อีกตัว» กับคุณ และ address นั้นก็เป็น public address จริง บริการตรวจสอบ IP ทุกเจ้าต่างโชว์ให้เห็น ตรรกะมันบอกว่า: ถ้าเรามี public address ก็ต้องมีคนตามหาเราเจอสิ แต่มันไม่ใช่แบบนั้น พร็อกซี่ รวมถึง mobile proxy ของ Proxeon แก้ปัญหา request ขาออก: โค้ดของคุณเป็นคนเริ่ม connection มันวิ่งผ่านโหนดพร็อกซี่ แล้วเซิร์ฟเวอร์ปลายทางก็เห็น address ของโหนดนั้น แต่โจทย์ย้อนกลับ ที่เซิร์ฟเวอร์ปลายทางเริ่ม connection มาหาเราเอง พร็อกซี่ไม่แก้ให้เลย ไม่ใช่เพราะแพ็กเกจขาดอะไรไป แต่เพราะโจทย์นี้ถูกออกแบบมาให้ทำงานต่างกันโดยพื้นฐาน
ในบทความนี้ เราจะเจาะลึกถึงรากของเรื่อง คุณจะได้รู้ว่า connection ขาออกต่างจากขาเข้าในระดับ TCP ยังไง ทำไมพร็อกซี่ไคลเอนต์ไม่เปิด listening port และไม่ให้ address ที่คนภายนอกเรียกเข้ามาได้ ทำไม address ของผู้ใช้ในเครือข่ายมือถือโดยธรรมชาติแล้วไม่สามารถถูกเรียกจากภายนอก และที่สำคัญที่สุดคืออะไรที่ใช้รับเว็บฮุคได้จริง: เซิร์ฟเวอร์ที่มีที่อยู่สาธารณะ, reverse tunnel, event queue ฝั่งผู้ให้บริการ หรือ polling ที่ออกแบบมาอย่างดี แยกออกมาดูด้วยว่าตรงไหนที่พร็อกซี่ยังมีที่ยืน และมันมีที่ยืนจริงๆ เรื่อง port forwarding กับการตั้งค่าเราเตอร์ที่บ้านจะไม่พูดถึงในนี้ มันเป็นเรื่องข้างเคียง เราแค่จะขีดเส้นบอกขอบเขตการใช้งาน
บทความนี้เขียนสำหรับนักพัฒนา integration, DevOps engineer และช่างเทคนิคที่สร้าง automation บน API ของบุคคลที่สาม ตัวอย่างโค้ดเป็น Python และคำสั่ง shell เอาไปใช้เป็นฐานได้เลย
พื้นฐาน: ทิศทางของ connection หรือ ใครเคาะประตูใคร
เริ่มจากรากฐานที่ขาดไม่ได้ ถ้าไม่มีตรงนี้ก็ไปต่อไม่ได้ ในเครือข่าย TCP/IP ทุก connection มี ผู้เริ่ม และ ผู้ฟัง ผู้เริ่มส่ง packet แรกพร้อม flag SYN ส่วนผู้ฟังเปิด port ไว้ล่วงหน้า รออยู่ตรงนั้น แล้วตอบกลับด้วย SYN-ACK หลังจาก handshake นี้เท่านั้น ข้อมูลถึงจะไหลได้ทั้งสองทาง คำสำคัญคือ «ล่วงหน้า»: ผู้ฟังจะต้องอยู่บน address ที่ถูก route ได้จากอินเทอร์เน็ตแล้ว และต้องเปิด port ค้างไว้อยู่แล้วในจังหวะที่ผู้เริ่มอยากเคาะเข้ามา
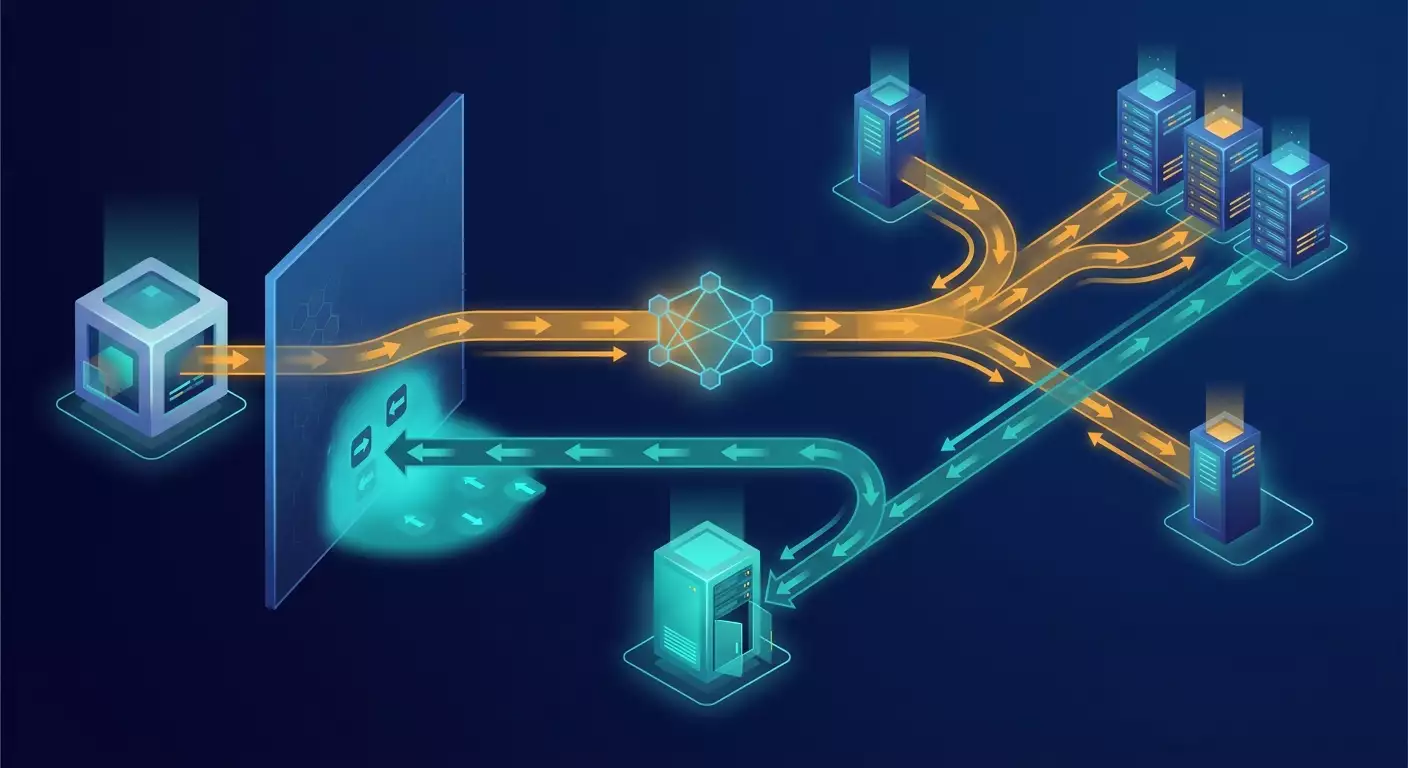
แผนภาพ request ขาออกผ่านพร็อกซี่
ลองนึกภาพเป็นข้อความ สคริปต์ของคุณอยู่ที่บ้านหรือในออฟฟิศหลัง NAT หรือไม่ก็อยู่บนโน้ตบุ๊กที่ต่อโมเด็มมือถือ
- ขั้นที่ 1 สคริปต์ของคุณเริ่ม connection ไปที่โหนดพร็อกซี่: [โค้ดของคุณ] เคาะไปที่ [โหนด Proxeon]
- ขั้นที่ 2 โหนดพร็อกซี่ในนามของตัวเองเริ่ม connection ไปที่เว็บปลายทาง: [โหนด Proxeon] เคาะไปที่ [api.example.com]
- ขั้นที่ 3 เว็บปลายทางตอบกลับผ่าน connection ที่เปิดไว้แล้วในทิศทางย้อนกลับ โหนดพร็อกซี่ก็ส่ง response กลับมาหาคุณผ่าน connection ที่คุณเปิดไว้
สังเกตนะว่า response ของเซิร์ฟเวอร์ไม่ใช่ connection ขาเข้า มันคือข้อมูลที่ไหลกลับมาตามช่องที่คุณเปิดขึ้นมาเอง คุณเป็นคนเปิดประตู และคุณเป็นคนถือประตูไว้ตลอดที่แลกเปลี่ยนข้อมูล พอคุณปิด connection ก็ไม่มีทางกลับมาอีกแล้ว ไม่มีใครจากภายนอก «คุยต่อ» ด้วยตัวเองได้
แผนภาพเว็บฮุค
ทีนี้มาดูเว็บฮุค payment provider, messenger, CRM หรือ marketplace อยากบอกคุณว่ามีเหตุการณ์เกิดขึ้น: จ่ายเงินสำเร็จ, มีข้อความเข้ามา, สถานะออเดอร์เปลี่ยน
- ขั้นที่ 1 ผู้ให้บริการเอา URL ที่คุณระบุตอนสมัคร ไป resolve ชื่อโดเมนเป็น IP address
- ขั้นที่ 2 ผู้ให้บริการเริ่ม connection ไปที่ address นั้นที่ port 443: [เซิร์ฟเวอร์ผู้ให้บริการ] เคาะไปที่ [URL ของคุณ]
- ขั้นที่ 3 ที่ address และ port นั้นต้องมีใครสักคนฟังอยู่ รับ TLS handshake ด้วย certificate ที่ถูกต้อง แกะ HTTP request และตอบกลับด้วยโค้ด 2xx
ตรงนี้ผู้เริ่มคือผู้ให้บริการ ผู้ฟังต้องเป็นคุณ และนี่คือคำถามที่บทความทั้งชิ้นนี้จะตอบอย่างละเอียด: คุณจะให้ address อะไรกับผู้ให้บริการ? address ของพร็อกซี่เหรอ? แต่โหนดพร็อกซี่ไม่ได้ฟังให้คุณนี่นา address ของบ้านคุณเหรอ? มันก็ private หรือไม่ก็อยู่หลัง NAT ของโอเปอเรเตอร์ โน้ตบุ๊กที่ต่อโมเด็มเหรอ? มันไม่มี routeable address เลยด้วยซ้ำ
อุปมาที่ทำให้ทุกอย่างเข้าที่
พร็อกซี่เหมือนบริการ messenger สำหรับส่งจดหมายขาออก คุณยื่นจดหมายให้ messenger เขาก็เอาไปส่งให้ผู้รับ บนซองมี address ผู้ส่งเป็นที่อยู่ของสำนักงาน messenger ไม่ใช่บ้านคุณ ผู้รับจะตอบกลับมาในซองเดิมก็ได้ messenger ก็จะกลับมาเอาจดหมายให้คุณ เพราะเขาจำได้ว่ารับจดหมายจากใคร แต่ถ้าอีกสัปดาห์ต่อมาผู้รับอยากเขียนจดหมายมาหาคุณเอง เขาก็ต้องเขียนไปที่ address ของสำนักงาน สำนักงานก็จะได้จดหมายแล้วไม่รู้จะส่งต่อให้ลูกค้าคนไหนในหลายพันคน มันอาจจะไม่ถึงตู้ไปรษณีย์ของสำนักงานด้วยซ้ำ เพราะไม่มีกล่องรับจดหมายขาเข้าตรงนั้น ถ้าอยากรับจดหมาย คุณต้องมีที่อยู่ไปรษณีย์ของตัวเอง ไม่ใช่บริการส่งจดหมายขาออก
เจาะลึก: ทำไมพร็อกซี่ไคลเอนต์ไม่เปิด listening port และไม่ให้ public address
ลงไปถึงระดับโปรโตคอล มีพร็อกซี่อยู่สองตระกูลใหญ่ๆ ที่ใช้กันทั่วไป: HTTP proxy กับ SOCKS proxy มาดูว่าแต่ละตัวทำอะไรได้บ้าง และจะเห็นว่าการรับ connection ขาเข้าสู่เซอร์วิสของคุณไม่อยู่ในรายการนั้นทั้งในทางทฤษฎีและการปฏิบัติ
HTTP proxy ทำงานยังไง
HTTP proxy รับ request จากไคลเอนต์ในรูปแบบ GET http://host/path หรือสำหรับ HTTPS ก็เป็นคำสั่ง CONNECT host:443 ในกรณีหลัง พร็อกซี่จะเปิด TCP connection ไปที่โฮสต์ปลายทาง แล้วก็แค่โยก byte ไปกลับสองทาง โดยไม่สนใจว่าข้างใน traffic ที่เข้ารหัสคืออะไร จบ แค่นั้น ในโปรโตคอลไม่มีคำสั่ง «เริ่มเปิด port ฟังให้ฉันหน่อย» หรือ «ลงทะเบียน address ให้ฉันที» ไคลเอนต์เป็นผู้เริ่มเสมอ พร็อกซี่เป็นแค่ตัวกลางในทิศทาง «จากไคลเอนต์สูโลกภายนอก»
นี่คือตัวอย่าง minimal request ขาออกผ่านพร็อกซี่ใน Python มันทำงานได้เพราะทิศทางถูกต้อง:
import requests

PROXY = 'http://user:pass@gate.proxeon.net:PORT'
proxies = {'http': PROXY, 'https': PROXY}

r = requests.get('https://api.example.com/v1/status', proxies=proxies, timeout=(5, 30))
print(r.status_code, r.json())
แต่ลองนี่ดู เป็นความพยายามที่ล้มเหลวแน่นอน สมมติคุณรู้ external IP ของพร็อกซี่ ผ่าน service เช็ค address อะไรก็แล้วแต่ แล้วตัดสินใจเอามันไปใส่เป็น URL เว็บฮุค:
curl -v --max-time 10 http://203.0.113.45/webhook
# ผลลัพธ์: connect() timed out หรือ Connection refused
ทำไมล่ะ? บน address 203.0.113.45 มีซอฟต์แวร์พร็อกซี่ที่ฟัง port บริการของตัวเองเพื่อรับคำสั่งจากไคลเอนต์ แต่ไม่ได้ฟัง path /webhook ของคุณ ต่อให้ port 80 มีอะไรตอบกลับ มันก็ไม่ใช่โค้ดของคุณ โค้ดของคุณอยู่บนเครื่องอื่น ที่ address อื่น และพร็อกซี่เซิร์ฟเวอร์ก็ไม่รู้เลยว่า request ที่มา path /webhook ควรโยนไปให้คุณ ไม่ใช่ให้ใครในอีกหลายร้อยคนที่ใช้ output address เดียวกัน
แล้ว SOCKS5 กับคำสั่ง BIND ล่ะ?
ตรงนี้คือส่วนที่สนุกที่สุดที่คนส่วนใหญ่ไม่รู้ สเปกของ SOCKS5 อธิบายคำสั่งไว้สามอย่างจริงๆ: CONNECT, BIND และ UDP ASSOCIATE คำสั่ง BIND ถูกออกแบบมาสำหรับสถานการณ์ย้อนกลับโดยเฉพาะ: ไคลเอนต์ขอให้พร็อกซี่เปิด listening port แล้วรับ connection ขาเข้าหนึ่งครั้ง แล้วส่งต่อให้ไคลเอนต์ นี่คือมรดกจาก FTP โหมด active ที่เซิร์ฟเวอร์ต้องเป็นคนเชื่อมต่อกลับมาหาไคลเอนต์เพื่อส่งข้อมูล
ฟังดูเหมือนเจอทางออกแล้ว แต่มีสามเหตุผลที่ในทางปฏิบัติ BIND ช่วยคุณไม่ได้:
- BIND รับ connection ขาเข้าแค่ครั้งเดียว และเฉพาะหลังจากที่คุณเปิด connection ขาออกไปหาปลายทางเดียวกันนั้นแล้วเท่านั้น มันไม่ใช่ «เปิด port ฟังค้างไว้ให้ใครก็ได้» แต่เป็น «เปิดประตูให้คู่สนทนาหนึ่งรายที่ฉันกำลังคุยอยู่ด้วยเท่านั้น»
- พร็อกซี่เซิร์ฟเวอร์เชิงพาณิชย์ส่วนใหญ่ไม่ implement คำสั่ง BIND หรือปิดไว้ด้วยเหตุผลด้านความปลอดภัย listening port แบบเปิดโล่งบนโหนดร่วมที่มีลูกค้าหลายร้อยคนคือช่องโหว่และแหล่ง abuse เพราะฉะนั้นมันเลยไม่มี
- ต่อให้มี BIND ที่ไหน address กับ port จะถูกจัดสรรแบบ dynamic ใช้เวลาสั้นๆ ไม่เหมาะกับการเอาไปลงทะเบียนเป็น URL เว็บฮุคพร้อม TLS certificate เลย
สรุป: มีความเป็นไปได้ในทางทฤษฎีตามสเปก แต่ไม่มีประโยชน์ในทางปฏิบัติสำหรับการรับเว็บฮุค
อะไรที่คุณได้มาพร้อมพร็อกซี่ และอะไรที่ไม่
พูดให้ชัดเจนที่สุด การซื้อพร็อกซี่ทำให้คุณได้:
- output IP address ที่เซิร์ฟเวอร์ปลายทางเห็นตอนคุณส่ง request ขาออก
- ที่ตั้งทางภูมิศาสตร์และเครือข่ายของ address นั้น เช่น address จาก pool ของโอเปอเรเตอร์มือถือในภูมิภาคที่กำหนด
- ความสามารถในการ rotate address หรือในทางกลับกัน ก็ตรึงให้มันเสถียรระหว่าง session ได้
- การแยก traffic ขาออกออกเป็นช่องทางต่างๆ ถ้าคุณดูแล integration หลายตัวที่ไม่ขึ้นต่อกัน
สิ่งที่คุณไม่ได้รับ:
- listening port บน output address
- routeable address ที่บุคคลที่สามสามารถเริ่ม connection เข้ามาได้
- ชื่อโดเมนและ TLS certificate ที่ผูกกับเซอร์วิสของคุณ
- การรับประกันว่า output address จะเป็นตัวเดิมในอีกหนึ่งชั่วโมง ถ้าแพ็กเกจนั้นมี rotate
พอตารางนี้เข้าไปนั่งในหัวได้ คำถามที่ว่า «ทำไมเว็บฮุคไม่มาที่พร็อกซี่» ก็ไม่ใช่คำถามอีกต่อไป มันกลายเป็นเรื่องชัดเจน
เครือข่ายมือถือกับ address ร่วม: ทำไม address ของผู้ใช้ไม่สามารถถูกเรียกจากภายนอก
เครือข่ายมือถือสมควรได้พูดถึงแยกต่างหาก เพราะมือถือพร็อกซี่มักตกเป็นพระเอกในเรื่องเล่า «เว็บฮุคไม่มา» ตรงนี้ นอกจากข้อจำกัดของพร็อกซี่เองแล้ว ยังมีสถาปัตยกรรมเครือข่ายของโอเปอเรเตอร์เข้ามาเสริม Effect ให้ทวีคูณ
address ขาดแคลนกับ CGNAT
public IPv4 address ทั้งโลกมีอยู่ราวสี่พันล้าน address แต่การเชื่อมต่อมือถือที่ active มีมากกว่านั้นเยอะ ไม่มีโอเปอเรเตอร์รายไหนแจก public address ให้ทุกผู้ใช้ได้ เพราะฉะนั้นโอเปอเรเตอร์จึงใช้ Carrier-Grade NAT (CGNAT, การแปลง address ระดับโอเปอเรเตอร์) อุปกรณ์ของผู้ใช้จะได้ private address จากช่วงที่จองไว้เป็นพิเศษ 100.64.0.0/10 หรือไม่ก็ 10.0.0.0/8 ตามปกติ แล้วที่ชายขอบเครือข่ายมี NAT gateway ตัวใหญ่คอยแปลง address ผู้ใช้หลายพันรายเป็น public address หนึ่งหรือสองตัว
มองในมุม addressability มันเป็นแบบนี้: พอโมเด็มของคุณส่ง packet ออกไป gateway จะบันทึกลงตารางว่า «ผู้ใช้ 100.72.14.9 port 51234 → public address 203.0.113.45 port 40001» response ที่วิ่งมาที่ 203.0.113.45:40001 gateway จะ match กับ entry แล้วส่งกลับมาหาคุณ แต่ entry จะถูกสร้างจาก traffic ขาออกเท่านั้น และมีอายุแค่ไม่กี่วินาทีหรือไม่กี่นาทีถ้าเงียบ ถ้ามีใครจากภายนอกส่ง packet ไปที่ 203.0.113.45 port 443 ในตารางจะไม่มี entry ไหน match กับ packet นั้น gateway จะทิ้งมันไป ไม่ใช่ «บล็อก» แต่คือมันไม่รู้จริงๆ ว่าจะส่งให้ใครในผู้ใช้หนึ่งพันคน
ทำไมเรื่องนี้แก้ไม่ได้จากฝั่งผู้ใช้
กับ ISP บ้านบางครั้งอาจต่างออกไป: บางแพ็กเกจให้ public address จริงๆ แก่เราเตอร์ แล้วก็เกิดเรื่องข้างเคียงที่ว่า port forwarding กับการตั้งค่าเราเตอร์ เราจงใจไม่พูดถึงรายละเอียด แค่ขีดเส้นขอบเขตการใช้งาน: port forwarding จะสมเหตุสมผลก็เฉพาะที่อุปกรณ์ของคุณมี routeable address จริงๆ เท่านั้น ในเครือข่ายมือถือผู้ใช้ไม่มี address แบบนั้นโดยหลักการ ไม่มีอะไรให้ forward และไม่มีที่ให้ forward ตั้งค่าอุปกรณ์ยังไงก็ไม่เปลี่ยนข้อเท็จจริงนี้ ตัวเลือก public address สำหรับผู้ใช้มือถือของโอเปอเรเตอร์ส่วนใหญ่ไม่มี หรือถ้ามีก็เป็นบริการลูกค้าองค์กรแยกต่างหาก ซึ่งไม่เกี่ยวกับพร็อกซี่แล้ว
ชั้นเพิ่มเติม: การ rotate และการกรอง
นอกจาก CGNAT ยังมีอีกสองปัจจัย อย่างแรก public address ที่ผู้ใช้ใช้ออกเน็ตเปลี่ยนเป็นระยะ: ตอน reconnect, ตอน rebalance โหลด, ตอนเปลี่ยน base station mobile proxy ของ Proxeon ใช้คุณสมบัตินี้เป็นประโยชน์: address can ถูก rotate ตามตารางหรือตามสั่ง แต่สำหรับการรับเว็บฮุค ความเสถียรของ address เป็นเรื่องสำคัญ และตรงนี้มันไม่มีโดยธรรมชาติ อย่างที่สอง โอเปอเรเตอร์กรอง traffic ขาเข้าบางส่วนที่ชายขอบเครือข่าย เพราะอุปกรณ์ของผู้ใช้ไม่ได้ถูกออกแบบมาให้เป็นเซิร์ฟเวอร์ ต่อให้ผู้ใช้ได้รับ public IPv6 address จริง connection ขาเข้ามาหามันก็มักถูกปิดด้วย firewall ของโอเปอเรเตอร์
สรุปของบทนี้ควรเน้นย้ำ: address ของมือถือพร็อกซี่คือตัวตนขาออก ไม่ใช่ address ของเซอร์วิส นี่ไม่ใช่ข้อเสียของผลิตภัณฑ์ แต่เป็นธรรมชาติของมัน มือถือพร็อกซี่ซื้อมาเพื่อให้ request ขาออกดูเหมือน traffic ของผู้ใช้ทั่วไปของโอเปอเรเตอร์และภูมิภาคที่กำหนด และเพราะ traffic นั้นแยกไม่ออกจากของผู้ใช้จริงๆ มันจึงสืบทอดการไม่สามารถถูกเรียกจากภายนอกมาด้วย
อะไรที่แก้ปัญหาเรื่องการรับเว็บฮุคได้จริง: สี่วิธีที่ใช้ได้
จากวินิจฉัยมาสู่การรักษา มีสี่วิธีที่เติบโตเต็มที่สำหรับรับเหตุการณ์จากระบบภายนอก ในกรณีที่โค้ดของคุณอยู่หลัง NAT หลังโมเด็มมือถือ หรือบนโน้ตบุ๊กเฉยๆ แต่ละวิธีมี niche ราคา และข้อจำกัดของตัวเอง เรามาดูตามลำดับพร้อมตัวอย่าง
วิธีที่ 1 เซิร์ฟเวอร์ที่มีที่อยู่สาธารณะ
เป็นวิธีที่ตรงที่สุดและเชื่อถือได้ที่สุด คุณเช่า virtual server จากโฮสติ้ง ก็ได้ public IPv4 address มาพร้อมกัน ผูกชื่อโดเมน ออก TLS certificate แล้วรันตัวรับ ผู้ให้บริการเว็บฮุคในปี 2026 แทบทั้งหมดบังคับ HTTPS ที่มี certificate ถูกต้อง ขั้นนี้จึงจำเป็น
แผนทีละขั้น:
- เช่า VPS สเปกต่ำสุดในเขตอำนาจศาลที่ตรงกับข้อกำหนดการเก็บข้อมูลของคุณ
- สร้าง A record สำหรับโดเมนอย่าง
hooks.yourdomain.tldชี้ไปที่ address เซิร์ฟเวอร์ - ติดตั้ง reverse proxy ระดับเว็บ (nginx หรือเทียบเท่า) แล้วออก certificate ผ่าน ACME client
- รันแอปพลิเคชันตัวรับบน local port ที่ปิดจากโลกภายนอก แล้วให้เว็บเซิร์ฟเวอร์ชี้ไปที่มัน
- ตั้งค่าตรวจสอบลายเซ็นและ queue การประมวลผล เพื่อตอบผู้ให้บริการได้เร็ว
ตัวอย่างตัวรับใน Flask พร้อมตรวจสอบ HMAC signature และตอบกลับเร็ว ส่วนการประมวลผลหนักเราเลื่อนไปทำในคิว เพราะผู้ให้บริการส่วนใหญ่รอ response ไม่เกิน 5–10 วินาที:
import hmac, hashlib, json, os
from flask import Flask, request, abort
from queue import Queue

app = Flask(__name__)
SECRET = os.environ['WEBHOOK_SECRET'].encode()
jobs = Queue()

def valid_signature(raw_body, header_sig):
expected = hmac.new(SECRET, raw_body, hashlib.sha256).hexdigest()
return hmac.compare_digest(expected, header_sig or '')

@app.post('/webhook/payments')
def payments():
raw = request.get_data()
if not valid_signature(raw, request.headers.get('X-Signature')):
abort(401)
event = json.loads(raw)
jobs.put(event) # ประมวลผลเบื้องหลัง ตอบกลับทันที
return '', 200
สังเกตสามรายละเอียด อย่างแรก signature ตรวจจาก raw body ไม่ใช่ JSON ที่ parse แล้ว ไม่งั้นการจัดฟอร์แมตใหม่จะทำให้การเทียบพัง อย่างที่สอง การเทียบใช้ compare_digest เพื่อไม่ให้เวลาการเทียบรั่วไหล อย่างที่สาม ตอบ 200 ก่อนประมวลผล แล้ว event เข้าคิว ถ้าผู้ให้บริการไม่ได้รับ 2xx ในเวลาที่กำหนด มันจะถือว่าส่งไม่สำเร็จและเริ่ม retry คุณก็จะได้ duplicate
วิธีที่ 2 Reverse tunnel
ถ้าโค้ดต้องรันบนเครื่อง local ของคุณจริงๆ ไม่ใช่บนเซิร์ฟเวอร์ ให้ใช้ reverse tunnel แนวคิดสวยงามและสอดคล้องกับทุกอย่างที่เราคุยกันมา: เครื่องของคุณเริ่ม connection ขาออกไปที่เซิร์ฟเวอร์สาธารณะเอง แล้วเซิร์ฟเวอร์ก็เริ่มฟัง port ในนามของคุณและห่อ request ขาเข้าเข้าไปใน channel ที่เปิดไว้แล้ว ทิศทางการเริ่มเป็นขาออก NAT และ CGNAT จึงไม่กวน ผู้ฟังสาธารณะอยู่บนเซิร์ฟเวอร์ ผู้ให้บริการเว็บฮุคจึงเคาะไปถึงได้
การ implement ง่ายที่สุดคือ SSH บนเซิร์ฟเวอร์สาธารณะ ใน sshd config ต้องเปิด option GatewayPorts หรือใช้เว็บเซิร์ฟเวอร์ local เป็น front จากเครื่อง local:
# ตัวรับ local ฟังที่ 127.0.0.1:8080
# ขอให้เซิร์ฟเวอร์ฟังที่ 127.0.0.1:9000 แล้วห่อ traffic มาหาเรา
ssh -N -R 9000:127.0.0.1:8080 tunnel@hooks.yourdomain.tld

# บนเซิร์ฟเวอร์ nginx proxy https://hooks.yourdomain.tld/webhook -> 127.0.0.1:9000
สำหรับการใช้งานระดับ production กระบวนการ ssh เดี่ยวๆ ไม่เสถียรพอ: connection อาจหลุด ใช้ wrapper ที่ reconnect อัตโนมัติ (autossh หรือ supervisor เทียบเท่า) และเปิด ServerAliveInterval เพื่อให้จับการหลุดได้ในไม่กี่วินาที ยังมีบริการ tunnel เฉพาะทางและโซลูชันที่ deploy เองได้บนหลักการเดียวกัน พร้อมออก certificate อัตโนมัติและมี web panel หลักการเหมือนกันหมด: agent local ถือ connection ขาออก ฝั่งสาธารณะรับเว็บฮุค
ข้อจำกัดของวิธีนี้ควรจำไว้ ระหว่างที่ tunnel ขาด เว็บฮุคจะหายไปหรือไปเข้า retry ของผู้ให้บริการ address ชั่วคราวของบริการ tunnel บางเจ้าจะเปลี่ยนตอน restart ซึ่งใช้ใน production ไม่ได้เลย: ต้องมีโดเมนที่ตรึงไว้ และ tunnel ก็เพิ่ม latency และจุดล้มเหลว สำหรับการพัฒนาและดีบักเป็นเครื่องมือที่สมบูรณ์แบบ สำหรับ operation จะใช้ได้ก็เฉพาะเมื่อมี monitoring คู่กันเท่านั้น
วิธีที่ 3 Event queue ฝั่งผู้ให้บริการ
API ที่โตเต็มที่หลายเจ้ามีทางเลือกแทน push model: เหตุการณ์ถูกเก็บใน log หรือ queue ฝั่งผู้ให้บริการ แล้วคุณไปดึงเมื่อสะดวก วิธีนี้เปลี่ยนทิศทาง connection เป็นขาออกสำหรับคุณ ปัญหา addressability ทั้งหมดก็หายไป
ตัวอย่างคลาสสิกคือ Bot API ของ messenger เจ้าหนึ่งที่มี method getUpdates: เซิร์ฟเวอร์เก็บ update ที่ยังไม่อ่านได้ถึงหนึ่งวัน แล้วไคลเอนต์ดึงเป็นระยะ พร้อมส่ง offset ของตัวที่ประมวลผลล่าสุดไป กลไกคล้ายๆ กันมีใน payment system ในรูปแบบรายการเหตุการณ์ที่มี cursor, ใน marketplace ในรูปแบบ queue ของการเปลี่ยนแปลงออเดอร์, ใน cloud provider ในรูปแบบ managed message queue ที่คุณส่งเว็บฮุคเข้าไปแล้วไคลเอนต์ก็ดึงออก
import requests, time

TOKEN = 'your-bot-token'
BASE = f'https://api.messenger.example/bot{TOKEN}'
offset = 0

while True:
resp = requests.get(f'{BASE}/getUpdates',
params={'offset': offset, 'timeout': 50},
timeout=60)
for upd in resp.json().get('result', []):
handle(upd)
offset = upd['update_id'] + 1
พารามิเตอร์ timeout=50 ตรงนี้คือ long polling: เซิร์ฟเวอร์เปิด connection ค้างไว้จนมีเหตุการณ์หรือจนหมด timeout คุณก็ได้การส่งถึงเกือบจะทันทีโดยไม่ต้องยิง request เปล่าบ่อยๆ นี่คือ connection ขาออก มันทำงานผ่าน NAT ผ่านโมเด็มมือถือ และถ้าต้องการ ผ่านพร็อกซี่ได้อย่างสบาย
ถ้าผู้ให้บริการไม่มี built-in queue คุณสร้างเองจากวิธีแรกได้: ตัวรับเล็กๆ บน VPS รับเว็บฮุคแล้วเก็บลง message queue ส่วนเครื่อง local ของคุณดึงจาก queue ออกมา กลายเป็น hybrid ที่ผสานความเชื่อถือได้ของ public address เข้ากับความยืดหยุ่นของการ execute บนเครื่อง local
วิธีที่ 4 Polling แทนการ subscribe
เมื่อทั้งเว็บฮุคและ event queue ของผู้ให้บริการไม่มี เหลือวิธีคลาสสิกคือ polling สถานะ: คุณถาม resource เป็นระยะแล้วเทียบกับสถานะก่อนหน้า นี่เป็นวิธีที่ยืดหยุ่นที่สุด เพราะไม่ต้องการอะไรจากผู้ให้บริการนอกจาก read API ธรรมดา แต่มันก็ต้องการการออกแบบมากที่สุดเช่นกัน: loop แบบ naive ที่ยิงทุกช่วงเวลาคงที่เร็วๆ จะชน rate limit เปลือง budget กับ response เปล่า และยังตามเหตุการณ์ไม่ทัน ส่วนถัดไปจะทุ่มให้เรื่องนี้ทั้งหมด ว่าทำยังไงถึงเลี่ยงได้
เครื่องมือที่จะได้ใช้
- เว็บเซิร์ฟเวอร์ระดับ front (nginx หรือเทียบเท่า) สำหรับ terminate TLS และ route ไปที่แอป
- ACME client สำหรับออกและต่ออายุ certificate อัตโนมัติ
- Message queue (Redis Streams, RabbitMQ หรือ managed queue ของ cloud) สำหรับ buffer เหตุการณ์ระหว่างรับกับประมวลผล
- Supervisor ของ tunnel ที่ reconnect อัตโนมัติสำหรับ reverse tunnel
- ตัวตรวจ request local สำหรับดีบัก: HTTP server minimal อะไรก็ได้ที่ log header กับ body จะช่วยให้เห็นว่าผู้ให้บริการส่งอะไรมาจริงๆ
- พร็อกซี่ Proxeon สำหรับเรียก API ของบุคคลที่สามจาก handler ซึ่งจะพูดถึงโดยละเอียดด้านล่าง
Polling แทนเว็บฮุค: ออกแบบยังไงไม่ให้ชนลิมิต
คนด่า polling ว่าเปลือง และบ่อยครั้งก็สมเหตุสมผล แต่ที่เปลืองไม่ใช่ตัว polling เอง แต่คือการ implement ที่แย่ต่างหาก ถ้าออกแบบดี polling จะมี load กับ API เทียบเท่าเว็บฮุค และยังเชื่อถือได้กว่าด้วย เพราะไม่ขึ้นกับความสามารถในการส่งถึงของ connection ขาเข้า มาดูหลักการกัน
หลักการที่ 1 ใช้ cursor แทนการดึงทั้งหมด
อย่าถาม «ออเดอร์ทั้งหมด» แล้วหาเองว่าอะไรเปลี่ยน ใช้พารามิเตอร์อย่าง since, updated_after, cursor หรือ page_token ที่มีในเกือบทุก API สมัยใหม่ เก็บ cursor ล่าสุดไว้แบบ persistent เพื่อให้ตอน process restart ไม่ต้องดึงประวัติซ้ำ Response ตาม cursor มีขนาดเล็ก ประมวลผลเร็ว ไม่สร้าง load ให้ผู้ให้บริการ
หลักการที่ 2 Conditional requests
ถ้า resource รองรับ header ETag กับ If-None-Match หรือ Last-Modified กับ If-Modified-Since ก็ใช้เลย Response 304 Not Modified ไม่มี body และมักไม่นับในลิมิต หรือนับในอัตราพิเศษ นี่คือวิธีฟรีที่ลด traffic ได้หลายเท่า
หลักการที่ 3 Adaptive interval พร้อม jitter
Interval คงที่มันแย่สองต่อ: ในชั่วโมงเงียบก็เปลือง request ในช่วงพีคก็ตามไม่ทัน Adaptive interval ง่ายมาก: หลังจาก response ว่าง ให้เพิ่ม interval (เช่นคูณ 1.5 ไปจนถึงเพดาน) หลังจากได้ของ ให้รีเซ็ตกลับไปต่ำสุด เพิ่มความสุ่ม 10–20 เปอร์เซ็นต์ เพื่อไม่ให้หลาย instance ยิง API พร้อมกัน
หลักการที่ 4 เคารพสัญญาณจากเซิร์ฟเวอร์
Header Retry-After, X-RateLimit-Remaining และ X-RateLimit-Reset มีไว้ไม่ใช่เพื่อความสวยงาม พอเจอ 429 ให้รอตามที่มันบอก เห็นว่า remaining ลดต่ำกว่า threshold ก็ชะลอก่อนหน้า นี่ไม่ใช่แค่ความสุภาพ แต่เป็นการป้องกันตัวเองจากการถูกบล็อก key ชั่วคราวด้วย
หลักการที่ 5 Idempotency ในการประมวลผล
Polling โดยธรรมชาติอาจคืนเหตุการณ์เดียวกันสองครั้ง: ตอนรอยต่อ cursor, หลังล่ม, ตอนหน้าต่างทับกัน ทุกเหตุการณ์ต้องมี unique ID และ handler ต้องมีตาราง ID ที่ประมวลผลแล้วพร้อมอายุการเก็บที่สมเหตุสมผล กฎนี้ยังช่วยเรื่อง duplicate ของเว็บฮุคจากการส่งซ้ำด้วย
โครงพร้อมใช้ของ adaptive poller
import random, time, requests

MIN_INTERVAL, MAX_INTERVAL = 5, 300
interval = MIN_INTERVAL
cursor = load_cursor() # จาก DB หรือไฟล์
etag = None
seen = SeenStore(ttl_hours=48) # ที่เก็บ id ที่ประมวลผลแล้ว

while True:
headers = {'If-None-Match': etag} if etag else {}
r = requests.get('https://api.example.com/v1/events',
 params={'cursor': cursor, 'limit': 100},
 headers=headers, timeout=(5, 30))

if r.status_code == 429:
time.sleep(int(r.headers.get('Retry-After', 60)))
continue
if r.status_code == 304:
interval = min(interval * 1.5, MAX_INTERVAL)
elif r.ok:
etag = r.headers.get('ETag')
events = r.json()['data']
for ev in events:
if not seen.contains(ev['id']):
handle(ev)
seen.add(ev['id'])
if events:
cursor = r.json()['next_cursor']
save_cursor(cursor)
interval = MIN_INTERVAL
else:
interval = min(interval * 1.5, MAX_INTERVAL)

remaining = int(r.headers.get('X-RateLimit-Remaining', 1000))
if remaining < 50:
interval = max(interval, 60)

time.sleep(interval * random.uniform(0.9, 1.2))
Checklist การออกแบบ polling
- Cursor หรือ timestamp ถูกเก็บแบบ persistent และรอดจากการ restart
- ใช้ conditional requests ถ้า API รองรับ
- Interval เป็น adaptive มีเพดานและ jitter
- โค้ด 429 และ header Retry-After ถูกจัดการอย่างชัดเจน
- ทุกเหตุการณ์ประมวลผลแบบ idempotent ด้วย unique ID
- Timeout ของ connection และการอ่านถูกตั้งอย่างชัดเจนและแยกกัน
- มี metric: ความถี่ request, สัดส่วน response ว่าง, latency จากเหตุการณ์ถึงประมวลผล
- ถ้าผู้ให้บริการรองรับ long polling ให้เปิดมันและปิด polling ธรรมดา
ด้วยดีไซน์แบบนี้ poller ที่ interval ต่ำสุด 5 วินาที ในช่วงเงียบจะขยับไปที่ interval 5 นาที และยิงราว 300 request ต่อวันต่อ resource น้อยกว่า loop naive ที่ยิงทุก 10 วินาที ซึ่งยิง 8640 request ต่อวันด้วย latency เฉลี่ยเท่ากันในชั่วโมง active หลายสิบเท่าเลย
ตรงไหนที่พร็อกซี่ยังจำเป็นข้างๆ เว็บฮุค: response ขาออกและการเรียก API บุคคลที่สาม
คงไม่ถูกถ้าจบด้วยแนวคิดว่า «พร็อกซี่ไม่เกี่ยวกับเว็บฮุค» มันเกี่ยวนะ และเกี่ยวแบบเจาะจงมาก เพียงแต่อยู่อีกฝั่งของแผนภาพ พอรับเหตุการณ์มาแล้ว handler ของคุณเกือบทุกครั้งจะส่ง request ขาออก: ยืนยัน operation, ดึงรายละเอียดออเดอร์เพิ่ม, ส่งข้อมูลไปยังระบบอื่น, แจ้งผู้ใช้ request เหล่านี้เป็นขาออกทั้งหมด และตรงนี้แหละที่พร็อกซี่มีที่ยืน
สถานการณ์ที่ 1 ยืนยันเหตุการณ์ด้วยการเรียกกลับ
แนวปฏิบัติด้านความปลอดภัยที่ดี: อย่าเชื่อ body ของเว็บฮุคแบบไม่ลืมหูลืมตา แต่หลังตรวจ signature แล้ว ให้ดึง object จากผู้ให้บริการด้วย ID ของมัน request นี้วิ่งจากเซิร์ฟเวอร์ของคุณไปที่ API ของผู้ให้บริการ ถ้าผู้ให้บริการจำกัดการเข้าถึงตามภูมิภาค หรือวิเคราะห์พฤติกรรมต้นทางของ request การมี output address ที่เสถียรจากภูมิภาคที่ต้องการผ่าน Proxeon จะทำให้ภาพของ traffic เป็นสิ่งที่คาดเดาได้
สถานการณ์ที่ 2 การเรียก API บุคคลที่สามจาก handler
handler ของเว็บฮุคจาก marketplace อาจต้องเรียก API ของบริการขนส่ง, บริการตรวจสอบคู่ค้า, API แผนที่ แต่ละตัวมีลิมิตต่อ IP address ของตัวเอง การกระจาย integration ไปยัง output address ต่างกันจะแยกมันออกจากกัน: การใช้ลิมิตหมดของ integration หนึ่งจะไม่ทำให้ตัวอื่นเป็นอัมพาต
สถานการณ์ที่ 3 แยกตัวตนของ traffic ขาออก
เมื่อเซิร์ฟเวอร์เดียวกันให้บริการลูกค้าหรือโปรเจกต์หลายรายที่ไม่ขึ้นต่อกัน มันมีประโยชน์ที่ traffic ขาออกไปยัง API ภายนอกของแต่ละรายจะมาจาก address ต่างกัน ช่วยให้ดีบักง่าย (ดูจาก address ก็รู้ว่า request ของใคร) และลดความเสี่ยงที่ปัญหาของโปรเจกต์หนึ่งจะลามไปยังโปรเจกต์อื่น
ตัวอย่าง: ตัวรับเชื่อมตรง ส่วนขาออกผ่านพร็อกซี่
กฎสำคัญ: ตัวรับเว็บฮุคฟังตรงบน public address ส่วนพร็อกซี่ใช้เฉพาะกับการเรียกขาออก อย่าพยายาม «ห่อ» ตัวรับด้วยพร็อกซี่ มันไร้ความหมายด้วยเหตุผลทั้งหมดที่วิเคราะห์มาข้างต้น
import requests
from flask import Flask, request

app = Flask(__name__)

OUT_PROXY = 'http://user:pass@gate.proxeon.net:PORT'
outbound = requests.Session()
outbound.proxies = {'http': OUT_PROXY, 'https': OUT_PROXY}

@app.post('/webhook/orders')
def orders():
event = request.get_json()
# รับตรง ไม่ผ่านพร็อกซี่
order_id = event['order_id']
# การยืนยันขาออกและการเรียก API บุคคลที่สาม - ผ่านพร็อกซี่
full = outbound.get(f'https://api.marketplace.example/orders/{order_id}',
timeout=(5, 20)).json()
outbound.post('https://api.delivery.example/shipments',
 json={'order': full}, timeout=(5, 20))
return '', 200
ข้อสังเกตเชิงปฏิบัติสองสามข้อ ใช้ Session แยกสำหรับการเรียกขาออก เพื่อไม่ให้การตั้งค่าพร็อกซี่รั่วไปยังส่วนอื่นของแอป ตั้ง timeout อย่างชัดเจน: ผ่านพร็อกซี่เส้นทางยาวกว่า และการเรียกขาออกที่ค้างไม่ควรทำให้การตอบกลับผู้ให้บริการเว็บฮุคล่าช้า ในอุดมคติ ควรทำการเรียกขาออกใน background worker ที่ดึงจาก queue ไม่ใช่ใน HTTP handler และถ้า API ของบุคคลที่สามต้องการให้ whitelist address ของคุณ ให้ใช้แพ็กเกจที่มี static output address ไม่ใช่แบบ rotate
ตาราง «โจทย์ — โซลูชันที่เหมาะสม»
รวบรวมทั้งหมดเป็นคู่มือเดียว สำหรับโจทย์ทั่วไปแต่ละข้อ ระบุว่าพร็อกซี่แก้ได้ไหม และอะไรควรใช้แทนหรือใช้ควบ
- โจทย์: ส่ง request ขาออกไปยัง API ภายนอกจากภูมิภาคหรือโอเปอเรเตอร์ที่ต้องการ โซลูชัน: พร็อกซี่ Proxeon แบบ static หรือ rotate ตามความต้องการ บทบาทพร็อกซี่: หลัก
- โจทย์: รับเว็บฮุคจาก payment gateway ใน production โซลูชัน: VPS ที่มี public address, โดเมน, TLS, ตัวรับที่ตรวจ signature และมี queue บทบาทพร็อกซี่: สำหรับการเรียกขาออกจาก handler เท่านั้น
- โจทย์: ดีบักการรับเว็บฮุคบนเครื่อง developer โซลูชัน: reverse tunnel ไปยังเซิร์ฟเวอร์สาธารณะที่มีโดเมนตรึง บทบาทพร็อกซี่: ไม่มี
- โจทย์: รับเหตุการณ์จาก messenger หรือ API ที่มี queue โค้ดรันที่บ้านหรือหลังโมเด็มมือถือ โซลูชัน: long polling method อย่าง getUpdates ดึงจาก queue ของผู้ให้บริการ บทบาทพร็อกซี่: optional สำหรับคำขอขาออก
- โจทย์: ติดตามการเปลี่ยนแปลงใน API ที่ไม่มีเว็บฮุคและไม่มี queue โซลูชัน: adaptive polling ที่มี cursor, conditional requests และเคารพ rate limit บทบาทพร็อกซี่: กระจาย load ไปยัง output address ตามลิมิตของผู้ให้บริการ
- โจทย์: รับเว็บฮุคบนคอมพิวเตอร์ที่ต่อผ่านโมเด็มมือถือ โซลูชัน: ตรงๆ ไม่ได้เพราะ CGNAT ใช้ reverse tunnel หรือ queue แทน บทบาทพร็อกซี่: ไม่มี
- โจทย์: หลาย integration บนเซิร์ฟเวอร์เดียวกันไม่ควรกวนกันด้านลิมิตของ API บุคคลที่สาม โซลูชัน: output address ของ Proxeon แยกต่อ integration พร้อม queue แยก บทบาทพร็อกซี่: หลักสำหรับส่วนขาออก
- โจทย์: API บุคคลที่สามต้องการให้ whitelist address โซลูชัน: static output address; สำหรับรับเว็บฮุค — public address ของเซิร์ฟเวอร์คุณ บทบาทพร็อกซี่: แพ็กเกจ static สำหรับส่วนขาออก
- โจทย์: ขอ public address บนเราเตอร์ที่บ้าน โซลูชัน: เรื่องข้างเคียง ขึ้นกับ ISP ที่บ้าน ใช้ได้เฉพาะเมื่ออุปกรณ์มี public address จริง บทบาทพร็อกซี่: ไม่มี
ข้อผิดพลาดทั่วไป: สิ่งที่ไม่ควรทำ
มารวบรวมกับดักที่คนเหยียบกันบ่อยที่สุด บางอันเสียเวลาดีบักเป็นชั่วโมง บางอันเสียเงินที่ควรได้รับ
ผิดพลาดที่ 1 เอา address ของพร็อกซี่มาใส่เป็น URL เว็บฮุค
วิเคราะห์ละเอียดมาข้างบนแล้ว แต่ขอย้ำ: บน output address ของพร็อกซี่ไม่มี listener ของคุณ ผู้ให้บริการจะได้ timeout หรือ connection refused หลังล้มเหลวหลายครั้งก็จะปิด subscription ผู้ให้บริการบางเจ้าถ้า error ซ้ำๆ จะบล็อก URL เป็นเวลานาน
ผิดพลาดที่ 2 ใส่ address local หรือ private
URL อย่าง http://192.168.1.10:8080/hook หรือ http://localhost/hook route ได้แค่ในเครือข่ายของคุณ ผู้ให้บริการไปถึงไม่ได้ทางกายภาพ ผู้ให้บริการหลายเจ้าปฏิเสธ URL แบบนี้ตั้งแต่ตอนสมัคร แต่ก็ไม่ใช่ทุกเจ้า
ผิดพลาดที่ 3 ใช้ self-signed certificate หรือ HTTP ธรรมดา
ผู้ให้บริการเว็บฮุคตรวจ certificate ถ้า self-signed หรือหมดอายุ การส่งจะถูกปฏิเสธเงียบๆ HTTP ธรรมดาไม่มี TLS ผู้ให้บริการส่วนใหญ่ก็ไม่ยอมรับเลย
ผิดพลาดที่ 4 ประมวลผลนานใน HTTP handler
ถ้า handler ดึงข้อมูลจาก API ภายนอกสามที่และเขียน DB ก่อนตอบผู้ให้บริการ มันก็เกิน timeout ได้ง่าย ผู้ให้บริการถือว่าส่งไม่สำเร็จและ retry คุณก็ประมวลผลเหตุการณ์เดิมซ้ำหลายรอบ Response ควรออกในหลักร้อยมิลลิวินาที การประมวลผล — ในคิว
ผิดพลาดที่ 5 ไม่มี idempotency
การส่งซ้ำเป็นเรื่องปกติ ไม่ใช่ข้อยกเว้น ถ้าไม่ติดตาม ID ที่ประมวลผลแล้ว คุณจะสร้างออเดอร์ซ้ำสองครั้ง ส่ง notification ซ้ำสองครั้ง หรือบันทึกหักเงินในระบบบัญชีซ้ำสองครั้ง
ผิดพลาดที่ 6 เชื่อ body ของเว็บฮุคแบบไม่ลืมหูลืมตา
URL สาธารณะใครก็เข้าถึงได้ ถ้าไม่ตรวจ signature ใครก็ส่งเหตุการณ์ปลอม «จ่ายเงินสำเร็จ» มาให้คุณได้ ตรวจ HMAC และสำหรับ operation ที่สำคัญ ให้ดึง object จากผู้ให้บริการซ้ำ
ผิดพลาดที่ 7 ใช้ address tunnel ชั่วคราวใน production
โดเมนที่สุ่มสร้างของ tunnel service จะเปลี่ยนตอน restart subscription ของผู้ให้บริการยังผูกกับ URL เก่า เหตุการณ์หายไปจนกว่าจะมีคนสังเกต ในการ operation tunnel ใช้ได้เฉพาะที่มีโดเมนตรึงและมี monitoring
ผิดพลาดที่ 8 Polling ด้วย interval คงที่สั้นๆ
ยิงทุกวินาทีโดยไม่มี cursor และ conditional requests คือทางตรงสู่ 429 และการบล็อก key ชั่วคราว ที่แย่กว่านั้นคือตอนถูกบล็อกคุณไม่ได้อะไรเลย และ latency ของการส่งกลายเป็นอนันต์
ผิดพลาดที่ 9 ปล่อยให้การเรียกขาออกผ่านพร็อกซี่โดยไม่มี timeout
พร็อกซี่เพิ่มโหนดกลาง ถ้าไม่มี timeout ชัดเจน การเรียกขาออกที่ค้างจะยึด worker ไว้ และถ้าทำใน HTTP handler ก็ล้มการตอบกลับผู้ให้บริการด้วย ตั้ง timeout ของ connection และการอ่านแยกกันเสมอ
ผิดพลาดที่ 10 คิดว่าคำสั่ง BIND ใน SOCKS5 จะทำให้คุณเป็นเซิร์ฟเวอร์
เจอได้กับคนที่อ่านสเปก บนโหนดเชิงพาณิชย์คำสั่งนี้มักไม่ implement และตรงที่มีก็ให้ connection เดียวในเวลาสั้น ไม่เหมาะกับเว็บฮุค
เคสและผลลัพธ์: ในทางปฏิบัติเป็นยังไง
สามเรื่องเล่าที่รวบรวมจากสถานการณ์ทั่วไปของการพัฒนา integration ตัวเลขปัดเศษ แต่ลำดับขนาดเป็นของจริง
เคสที่ 1 การแจ้งเตือนการชำระเงินของร้านค้าออนไลน์
ทีมเล็กๆ พัฒนาร้านค้าบน website builder และเขียน handler การชำระเงินด้วย Python ที่รันบนคอมพิวเตอร์ออฟฟิศหลังโมเด็มมือถือ ในการตั้งค่า payment provider ใส่ address ของมือถือพร็อกซี่ เพราะ «มันเป็น public address นี่นา» ผู้ให้บริการ retry ตามตาราง 1, 5, 30 นาที, 2 ชั่วโมง แล้วก็ปิด subscription ภายในหนึ่งสัปดาห์มีออเดอร์สถานะ «รอการชำระเงิน» ประมาณ 40 รายการที่จริงๆ จ่ายเงินแล้ว ต้องกระทบยอดด้วยมือ
โซลูชัน: เช่า VPS ขนาดเล็กสุด ตั้งตัวรับที่ตรวจ signature และมี queue บน Redis ส่วน handler ยังอยู่ local และดึงจาก queue ผ่าน connection ขาออก เพิ่มการ polling กระทบยอดทุกชั่วโมง ดึงรายการชำระเงินของวันล่าสุดด้วย cursor จับเหตุการณ์ที่หลุดจากความล้มเหลวทุกชนิด ผลลัพธ์: ไม่พบความไม่ตรงกันระหว่างผู้ให้บริการกับระบบบัญชีในสามเดือนถัดมา เวลาจากชำระเงินถึงเปลี่ยนสถานะออเดอร์เฉลี่ย 1.2 วินาที
เคสที่ 2 บอทซัพพอร์ตบนโน้ตบุ๊กที่ต่อโมเด็ม
นักพัฒนากำลังเขียนบอทสำหรับทีมภายในและอยากรันจากโน้ตบุ๊กที่ต่อผ่านโมเด็มมือถือ พยายามลงทะเบียนเว็บฮุคไปที่ address ของพร็อกซี่ก็ไม่สำเร็จตามคาด เปลี่ยนไปใช้ long polling ผ่าน getUpdates ด้วย timeout 50 วินาที แก้โจทย์ได้ในครึ่งชั่วโมง: connection เป็นขาออก โมเด็มหรือ CGNAT ก็ไม่กวน ปริมาณ request ประมาณ 1700 ต่อวันตอน idle ซึ่งไม่ใช่ปัญหาสำหรับ API นี้ สำหรับการดีบัก integration กับ CRM ภายนอกที่ทำได้แค่เว็บฮุค ใช้ reverse SSH tunnel ไปยังเซิร์ฟเวอร์ที่เช่าซึ่งมีโดเมนตรึง และใน production ตัวรับก็ย้ายไปอยู่บนเซิร์ฟเวอร์เอง
เคสที่ 3 การติดตามสถานะบน marketplace ที่ไม่มีเว็บฮุค
ผู้ดำเนินการร้านค้าหลายร้านบน marketplace ติดตามสถานะออเดอร์ผ่าน API ที่ไม่มีเว็บฮุค การ polling naive ทุก 10 วินาทีต่อร้าน ให้ประมาณ 50,000 request ต่อวัน และชน 429 บ่อยครั้ง หลังออกแบบใหม่ตามหลักการในส่วนที่หก (cursor updated_after, adaptive interval 15 วินาทีถึง 10 นาที, จัดการ Retry-After, idempotency ตาม order ID) โหลดลดลงเหลือประมาณ 4,000 request ต่อวัน ลดกว่า 12 เท่า และ latency เฉลี่ยของการตรวจพบการเปลี่ยนแปลงในชั่วโมงทำงานยังอยู่ใน حدود 20 วินาที request ขาออกไปยัง API ของ marketplace และไปยัง API ของบริการขนส่งถูกกระจายไปยัง output address ของ Proxeon คนละตัว เพื่อให้ลิมิตของ integration หนึ่งไม่กระทบอีกตัว และดูจาก address ต้นทางใน log ก็รู้ทันทีว่าร้านไหนเป็นคนเรียก
FAQ: คำถามที่พบบ่อยเกี่ยวกับพร็อกซี่กับการรับเว็บฮุค
ถ้าผมมี static dedicated IP ของพร็อกซี่ ผมรับเว็บฮุคบนนั้นได้ไหม
ไม่ได้ ความเสถียรของ address แก้เรื่องความคาดเดาได้สำหรับ request ขาออกและสำหรับ whitelist address ฝั่ง API บุคคลที่สาม แต่ listening port ที่มีโค้ดของคุณบน address นั้นก็ยังไม่มี: ตรงนั้นมีซอฟต์แวร์พร็อกซี่ทำงาน ไม่ใช่ตัวรับของคุณ การรับต้องใช้เซิร์ฟเวอร์ที่คุณควบคุม
ทำไมบริการเช็ค IP ถึงโชว์ public address ถ้ามันไม่สามารถถูกเรียกจากภายนอกได้
บริการเช็คเห็น address ต้นทางของ request ที่เข้ามาหามัน นั่นคือ address ของ NAT gateway ของโอเปอเรเตอร์หรือโหนดพร็อกซี่ นี่คือ address ที่ traffic ออกไป ไม่ใช่ address ที่คนจะเข้ามาหาคุณได้ การมองเห็น address จากภายนอกกับความสามารถในการเริ่ม connection มาที่มันเป็นคนละคุณสมบัติ
รับเว็บฮุคผ่าน SOCKS5 ด้วยคำสั่ง BIND ได้ไหม
ในทางปฏิบัติไม่ได้ คำสั่งมีในสเปก แต่บนโหนดเชิงพาณิชย์มักไม่ implement ด้วยเหตุผลด้านความปลอดภัย และตรงที่มีก็รับ connection ขาเข้าแค่ครั้งเดียวในเวลาสั้นหลัง connection ขาออกไปยังโฮสต์เดียวกัน ใช้ลงทะเบียน URL เว็บฮุคถาวรพร้อม TLS ไม่ได้
Reverse tunnel ต่างจาก port forwarding บนเราเตอร์ยังไง
Port forwarding ทำงานเฉพาะเมื่ออุปกรณ์ของคุณมี public address จริง: เราเตอร์รับ connection ขาเข้าและส่งต่อเข้ามาในเครือข่าย Reverse tunnel ไม่ต้องมี public address ฝั่งคุณเลย: เครื่องของคุณเริ่ม connection ขาออกไปยังเซิร์ฟเวอร์สาธารณะเอง แล้วเซิร์ฟเวอร์ก็ฟังในนามของคุณ ในเครือข่ายมือถือที่มี CGNAT วิธีแรกใช้ไม่ได้โดยหลักการ วิธีที่สองใช้ได้
Reverse tunnel เชื่อถือได้พอสำหรับ production ไหม
ได้ภายใต้เงื่อนไข: โดเมนตรึง, reconnect อัตโนมัติ, ตรวจ liveness ของ connection, monitoring การขาด และ buffering ฝั่งสาธารณะระหว่างที่เข้าไม่ถึง ถ้าไม่มีเงื่อนไขเหล่านี้ tunnel เหมาะกับ dev แต่ไม่เหมาะกับ operation สำหรับ integration ที่สำคัญ วางตัวรับบนเซิร์ฟเวอร์สาธารณะโดยตรงเชื่อถือได้กว่า
Polling แย่กว่าเว็บฮุคเรื่อง latency จริงไหม
Long polling ให้ latency เทียบเท่าเว็บฮุค: เหตุการณ์มาถึงตอนมันเกิด Polling แบบ adaptive ธรรมดาให้ latency ตั้งแต่ interval ต่ำสุดในชั่วโมง active จนถึงสูงสุดในยามเงียบ สำหรับ process ทางธุรกิจหลายอย่าง latency 15–30 วินาทียอมรับได้ ส่วนเว็บฮุคขึ้นกับการส่งถึงของ connection ขาเข้าและต้องการกลไกกระทบยอดในกรณีสูญหาย ฉะนั้นในระบบจริง polling มักเสริมเว็บฮุค ไม่ได้แพ้มัน
ถ้ามี VPS ที่มี public address อยู่แล้ว ยังต้องใช้พร็อกซี่ไหม
สำหรับรับเว็บฮุคไม่ต้อง สำหรับ request ขาออกจาก handler มีประโยชน์เมื่อ API บุคคลที่สามอ่อนไหวต่อภูมิภาคต้นทาง เมื่อต้องแยกลิมิตของ integration ต่างๆ ตาม address หรือเมื่อต้องการให้ request ดูเหมือน traffic ของผู้ใช้มือถือของโอเปอเรเตอร์ที่กำหนด นี่เป็นโจทย์แยก และแก้ด้วยเครื่องมือแยก
จะรู้ได้ยังไงว่าผู้ให้บริการกำลังพยายามส่งเว็บฮุคอยู่
ผู้ให้บริการส่วนใหญ่มี log การส่งพร้อม response code และสาเหตุของ error ดูตรงนั้นก่อน: จะเห็นว่าโดเมน resolve ได้ไหม, TLS ตั้งขึ้นไหม, เซิร์ฟเวอร์คุณตอบ code อะไรและใช้เวลากี่มิลลิวินาที สำหรับดีบัก local ให้รัน HTTP server minimal ที่ log header กับ body แล้วชี้ tunnel ไปที่มัน
ถ้าผู้ให้บริการต้องการ response ภายใน 3 วินาที แต่ประมวลผลใช้ 10 วินาที ทำยังไง
แยกการรับออกจากการประมวลผล ตัวรับตรวจ signature ใส่เหตุการณ์ลง queue แล้วตอบ 200 ในหลักสิบมิลลิวินาที worker ดึงจาก queue และประมวลผลนานเท่าที่ต้อง พร้อมเรียก API บุคคลที่สาม ถ้าจำเป็นผ่านพร็อกซี่ ด้วย timeout ชัดเจนและ retry
บทสรุป: โมเดลที่ถูกต้องและก้าวต่อไป
ถ้าย่อบทความนี้เหลือหนึ่งความคิด มันคือ: พร็อกซี่เปลี่ยนว่าคุณออกเน็ตจากไหน แต่ไม่ได้สร้างที่ที่คนจะเข้ามาหาคุณได้ ทิศทางของ connection เป็นคุณสมบัติพื้นฐาน ไม่มีแพ็กเกจไหนพลิกมันได้ มือถือพร็อกซี่ของ Proxeon ทำให้ request ขาออกของคุณเป็น traffic ของผู้ใช้โอเปอเรเตอร์ที่กำหนด และเพราะแบบนั้นมันจึงสืบทอดการไม่สามารถถูกเรียกจากภายนอกของผู้ใช้มาด้วย: หลัง CGNAT ไม่มี listening port และ address ก็เปลี่ยนไปตามธรรมชาติของเครือข่าย
การรับเว็บฮุคแก้ด้วยเครื่องมืออีกคลาส เซิร์ฟเวอร์สาธารณะที่มีโดเมนและ TLS เป็นตัวเลือกพื้นฐานสำหรับ operation Reverse tunnel สำหรับการพัฒนาและกรณีที่โค้ดต้องรัน local Event queue กับ long polling ฝั่งผู้ให้บริการเป็นตัวเลือกที่สวยที่สุดเมื่อผู้ให้บริการมีให้ ส่วน adaptive polling ที่มี cursor, conditional requests และเคารพ rate limit เป็นทางสำรองสากล ซึ่งถ้าออกแบบดีก็มีคุณค่าในทางปฏิบัติไม่แพ้เว็บฮุค
และพร็อกซี่ก็กลับเข้าสู่แผนภาพตรงที่มันควรอยู่: ในการเรียกขาออกจาก handler, ในการยืนยันเหตุการณ์ด้วยการเรียกกลับ, ในการแยกลิมิตของ integration ต่างๆ ตาม output address ตัวรับฟังตรง ส่วนขาออกผ่านพร็อกซี่ — สูตรนี้ปิดโจทย์จริงส่วนใหญ่ได้เลย
ทำอะไรต่อหลังอ่านจบ
- เปิดการตั้งค่า subscription เว็บฮุคทุกตัวของคุณ แล้วตรวจว่า URL ชี้ไปที่เซิร์ฟเวอร์ที่คุณควบคุมและมี port 443 ฟังอยู่พร้อม certificate ที่ถูกต้อง
- ตรวจว่าตัวรับตอบเร็ว และการประมวลผลถูกย้ายไปที่ queue; ตรวจว่ามีการตรวจ signature และการติดตาม ID ที่ประมวลผลแล้ว
- สำหรับ integration ที่ไม่มีเว็บฮุค เขียน polling ใหม่ตาม checklist ในส่วนที่หก แล้ววัดว่าจำนวน request และ latency เปลี่ยนไปยังไง
- ทบทวนการเรียกขาออกจาก handler: ตรงไหนต้องใช้ address ภูมิภาคที่เสถียรหรือแยกลิมิต ให้ต่อพร็อกซี่ด้วย session แยกและ timeout ชัดเจน
- เพิ่มการ polling กระทบยอดเป็นตาข่ายนิรภัยสำหรับเว็บฮุคที่สำคัญ: ทุกชั่วโมงดึงเหตุการณ์ของช่วงล่าสุดแล้วเทียบกับที่ประมวลผลแล้ว
การแยกโจทย์เป็นขาออกกับขาเข้าไม่ใช่ความพิถีพิถัน แต่เป็นวิธีหยุดเสียเวลาหลายชั่วโมงกับการดีบักสิ่งที่ไม่มีทางทำงานได้โดยหลักการ แล้วหันเวลาเหล่านั้นไปกับสิ่งที่ทำงานได้จริง
