Почему прокси не принимает вебхуки: направление соединения и что использовать вместо него
Содержание статьи
- Введение: почему ожидание «куплю прокси и мне придёт вебхук» не сбывается
- Основы: направление соединения, или кто кому стучится
- Глубокое погружение: почему прокси-клиент не слушает порт и не даёт публичного адреса
- Мобильные сети и общий адрес: почему абонентский адрес не адресуется извне
- Что реально решает задачу приёма вебхуков: четыре рабочих подхода
- Опрос как замена вебхуку: как спроектировать, чтобы не упереться в лимиты
- Где прокси всё же нужен рядом с вебхуками: исходящие ответы и обращения к сторонним api
- Таблица «задача — подходящее решение»
- Типичные ошибки: что не нужно делать
- Кейсы и результаты: как это выглядит на практике
- Faq: частые вопросы о прокси и приёме вебхуков
- Заключение: правильная модель и следующие шаги
Введение: почему ожидание «куплю прокси и мне придёт вебхук» не сбывается
В техподдержку прокси-сервисов регулярно приходит один и тот же запрос, сформулированный по-разному. «Купил мобильный прокси, вставил его адрес в настройки интеграции, а платёжный шлюз не присылает уведомления». «Указал IP прокси как URL вебхука в CRM, приходит ошибка подключения». «Мой скрипт через прокси всё видит, а меня через этот же прокси никто не видит, почему?» Формулировки разные, а корень один: неверная ментальная модель того, что вообще делает прокси.
Ожидание объяснимо. Прокси даёт вам «другой IP-адрес», и этот адрес публичный, его показывают все сервисы проверки. Логика подсказывает: если у меня есть публичный адрес, значит, по нему меня можно найти. Но это не так. Прокси, в том числе мобильный прокси Proxeon, решает задачу исходящих запросов: ваш код инициирует соединение, оно проходит через узел прокси, и удалённый сервер видит адрес этого узла. Обратная задача, когда удалённый сервер сам инициирует соединение к вам, прокси не решает вообще. Не потому что чего-то не хватает в тарифе, а потому что она устроена принципиально иначе.
В этом материале мы разберём вопрос до основания. Вы узнаете, чем исходящее соединение отличается от входящего на уровне TCP, почему прокси-клиент не открывает слушающий порт и не выдаёт вам адрес, к которому можно обратиться извне, почему абонентский адрес мобильной сети по своей природе не адресуется снаружи, и главное, что реально использовать для приёма вебхуков: сервер с публичным адресом, обратный туннель, очередь событий на стороне провайдера или грамотно спроектированный опрос. Отдельно посмотрим, где прокси в этой схеме всё же на своём месте, и это место есть. Проброс портов и настройка домашних роутеров остаются за рамками: это соседняя тема, мы лишь обозначим границу её применимости.
Материал написан для разработчиков интеграций, DevOps-инженеров и технических специалистов, которые строят автоматизацию поверх сторонних API. Примеры кода приведены на Python и в виде команд оболочки, их можно брать за основу.
Основы: направление соединения, или кто кому стучится
Начнём с фундамента, без которого дальше двигаться бессмысленно. В сетях TCP/IP у любого соединения есть инициатор и слушатель. Инициатор отправляет первый пакет с флагом SYN. Слушатель заранее открыл порт, ждёт на нём и отвечает SYN-ACK. Только после этого рукопожатия данные ходят в обе стороны. Ключевое слово здесь «заранее»: слушатель должен уже находиться на адресе, который маршрутизируется из интернета, и уже держать порт открытым в момент, когда инициатору захочется постучаться.
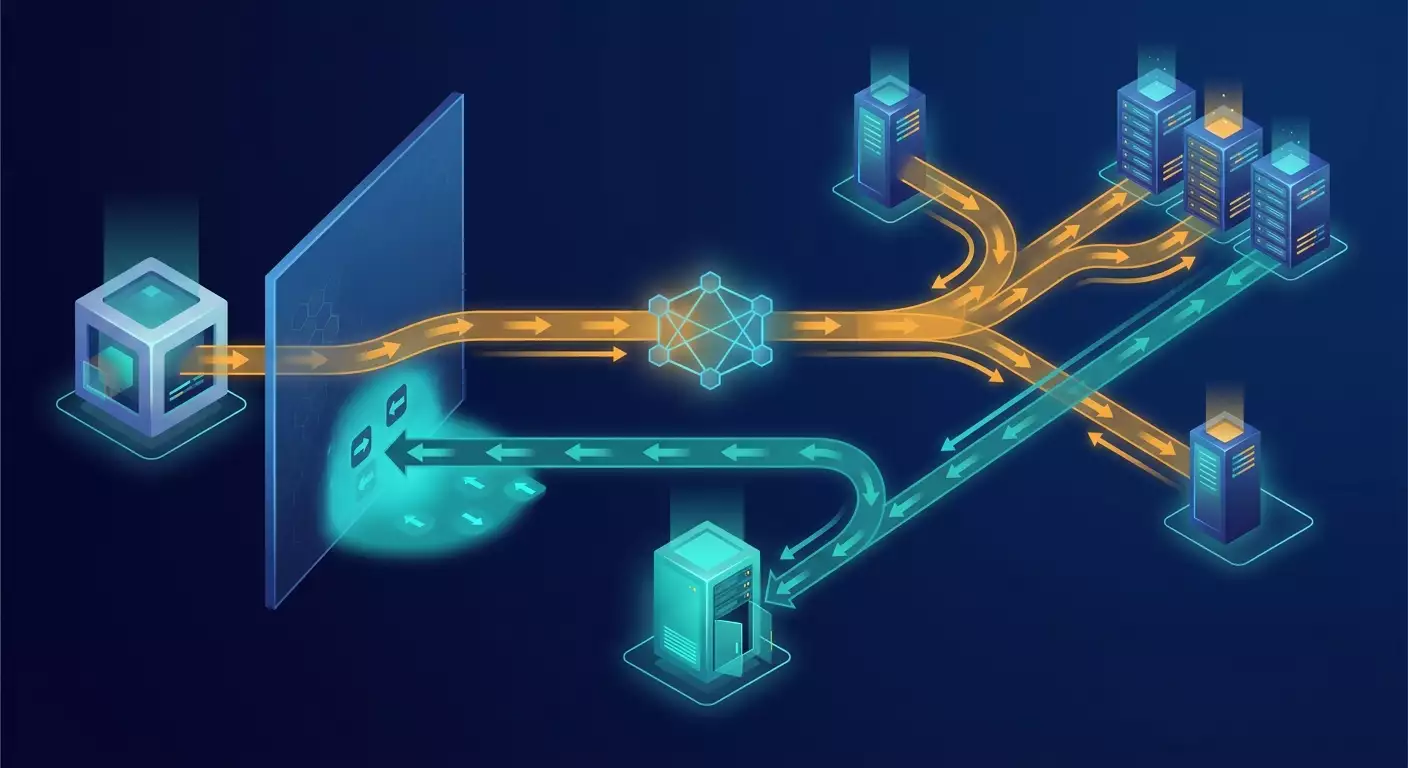
Схема исходящего запроса через прокси
Представим схему текстом. Ваш скрипт находится дома или в офисе за NAT, либо вообще на ноутбуке с мобильным модемом.
- Шаг 1. Ваш скрипт инициирует соединение к узлу прокси: [ваш код] стучится в [узел Proxeon].
- Шаг 2. Узел прокси от своего имени инициирует соединение к целевому сайту: [узел Proxeon] стучится в [api.example.com].
- Шаг 3. Целевой сайт отвечает по уже открытому соединению в обратном направлении, узел прокси передаёт ответ вам по вашему открытому соединению.
Обратите внимание: ответ сервера не является входящим соединением. Это данные, которые идут назад по каналу, открытому вами. Дверь открыли вы, вы же и держите её, пока идёт обмен. Как только вы закрыли соединение, дороги назад нет. Никто снаружи не может «продолжить разговор» по собственной инициативе.
Схема вебхука
Теперь вебхук. Платёжный провайдер, мессенджер, CRM или маркетплейс хотят сообщить вам о событии: оплата прошла, пришло сообщение, изменился статус заказа.
- Шаг 1. Провайдер берёт URL, который вы указали при подписке, резолвит доменное имя в IP-адрес.
- Шаг 2. Провайдер инициирует соединение к этому адресу на порт 443: [сервер провайдера] стучится в [ваш URL].
- Шаг 3. По этому адресу и порту кто-то должен слушать, принять TLS-рукопожатие с валидным сертификатом, разобрать HTTP-запрос и ответить кодом 2xx.
Здесь инициатор — провайдер. Слушателем должны быть вы. И тут вопрос, на который вся статья даёт развёрнутый ответ: какой адрес вы дадите провайдеру? Адрес прокси? Но узел прокси не слушает для вас. Адрес вашего домашнего подключения? Но он либо приватный, либо за NAT оператора. Ноутбук с модемом? Он вообще не имеет маршрутизируемого адреса.
Аналогия, которая расставляет всё по местам
Прокси похож на курьерскую службу для исходящих писем. Вы отдаёте письмо курьеру, он относит его адресату, и на конверте стоит обратный адрес курьерской конторы, а не ваш домашний. Адресат может вложить ответ в тот же конверт, курьер вернётся и отдаст его вам, потому что он помнит, от кого принял письмо. Но если адресат через неделю захочет сам написать вам, он напишет на адрес конторы. Контора получит письмо и не будет знать, кому из тысяч клиентов оно адресовано. Скорее всего, оно вообще не дойдёт до почтового ящика конторы, потому что ящика для входящих там нет. Чтобы получать письма, вам нужен собственный почтовый адрес, а не услуга доставки исходящих.
Глубокое погружение: почему прокси-клиент не слушает порт и не даёт публичного адреса
Спустимся на уровень протоколов. Существует два массовых семейства прокси: HTTP-прокси и SOCKS-прокси. Посмотрим, что каждое из них умеет, и убедимся, что входящие соединения к вашему сервису не входят в этот список ни на бумаге, ни на практике.
Как работает HTTP-прокси
HTTP-прокси принимает от клиента запрос вида GET http://host/path или, для HTTPS, команду CONNECT host:443. Во втором случае прокси открывает TCP-соединение к целевому хосту и дальше просто перекачивает байты в обе стороны, не заглядывая внутрь шифрованного трафика. Всё. В протоколе нет команды «начни слушать порт для меня» или «зарегистрируй мне адрес». Клиент всегда инициатор, прокси всегда посредник в направлении «от клиента к миру».
Вот минимальный пример исходящего запроса через прокси на Python. Он работает, потому что направление правильное:
import requests

PROXY = 'http://user:pass@gate.proxeon.net:PORT'
proxies = {'http': PROXY, 'https': PROXY}

r = requests.get('https://api.example.com/v1/status', proxies=proxies, timeout=(5, 30))
print(r.status_code, r.json())
А вот попытка, которая обречена. Допустим, вы узнали внешний IP прокси, например через сервис проверки адреса, и решили указать его в качестве URL вебхука:
curl -v --max-time 10 http://203.0.113.45/webhook
# результат: connect() timed out или Connection refused
Почему так? На адресе 203.0.113.45 работает софт прокси, который слушает свой служебный порт для приёма команд от клиентов, но не ваш путь /webhook. Даже если бы на порту 80 что-то ответило, это был бы не ваш код. Ваш код находится на другой машине, за другим адресом, и прокси-сервер понятия не имеет, что запрос на путь /webhook нужно перекинуть именно вам, а не одному из сотен других клиентов, использующих тот же выходной адрес.
А как же SOCKS5 и команда BIND?
Здесь начинается самая интересная часть, о которой знают немногие. В спецификации SOCKS5 действительно описаны три команды: CONNECT, BIND и UDP ASSOCIATE. Команда BIND задумывалась ровно для обратного сценария: клиент просит прокси открыть слушающий порт, а затем принять одно входящее соединение и передать его клиенту. Это наследие протокола FTP в активном режиме, где сервер должен подключаться к клиенту для передачи данных.
Казалось бы, вот оно, решение. Но есть три причины, почему на практике BIND вам не поможет:
- BIND принимает ровно одно входящее соединение и только после того, как вы уже установили исходящее к тому же хосту. Это не «слушать порт постоянно для кого угодно», а «открой дверь для одного конкретного собеседника, с которым я уже говорю».
- Подавляющее большинство коммерческих прокси-серверов команду BIND не реализуют или отключают из соображений безопасности. Открытый слушающий порт на общем узле с сотнями клиентов — это вектор атак и источник злоупотреблений, поэтому её просто нет.
- Даже там, где BIND есть, адрес и порт выделяются динамически, на короткое время, и никак не подходят для регистрации в качестве URL вебхука с TLS-сертификатом.
Итого: теоретическая возможность в спецификации существует, практической пользы для приёма вебхуков она не несёт.
Что вы получаете вместе с прокси, а что нет
Сформулируем предельно чётко. Покупая прокси, вы получаете:
- выходной IP-адрес, который видят удалённые серверы при ваших исходящих запросах;
- географическую и сетевую принадлежность этого адреса, например адрес из пула мобильного оператора конкретного региона;
- возможность ротировать этот адрес или, наоборот, удерживать его стабильным на время сессии;
- разделение исходящего трафика по разным каналам, если вы ведёте несколько независимых интеграций.
Вы не получаете:
- слушающего порта на выходном адресе;
- маршрутизируемого адреса, к которому третьи стороны могут инициировать соединение;
- доменного имени и TLS-сертификата, привязанных к вашему сервису;
- гарантии, что выходной адрес будет тем же через час, если тариф предполагает ротацию.
Как только эта таблица укладывается в голове, вопрос «почему вебхук не приходит на прокси» перестаёт быть вопросом. Он становится очевидностью.
Мобильные сети и общий адрес: почему абонентский адрес не адресуется извне
Отдельного разговора заслуживают мобильные сети, потому что именно мобильные прокси чаще всего становятся героями историй про «не приходит вебхук». Здесь к ограничениям самого прокси добавляется архитектура операторской сети, и она усиливает эффект в разы.
Дефицит адресов и CGNAT
Публичных IPv4-адресов в мире около четырёх миллиардов, а активных мобильных подключений заметно больше. Ни один оператор не может выдать каждому абоненту собственный публичный адрес. Поэтому операторы используют Carrier-Grade NAT (CGNAT, трансляцию адресов операторского уровня). Абонентское устройство получает приватный адрес из специально зарезервированного диапазона 100.64.0.0/10 или из привычного 10.0.0.0/8, а на границе сети стоит мощный NAT-шлюз, который транслирует тысячи абонентских адресов в один или несколько публичных.
Как это выглядит с точки зрения адресуемости? Когда ваш модем отправляет пакет наружу, шлюз записывает в таблицу: «абонент 100.72.14.9, порт 51234 → публичный адрес 203.0.113.45, порт 40001». Ответ, пришедший на 203.0.113.45:40001, шлюз сопоставит с записью и вернёт вам. Но записи создаются только исходящим трафиком и живут секунды или минуты бездействия. Если кто-то снаружи отправит пакет на 203.0.113.45 на порт 443, в таблице не будет ни одной записи, соответствующей этому пакету. Шлюз его отбросит. Не «заблокирует», а именно не сможет понять, кому из тысячи абонентов он адресован.
Почему это неустранимо на стороне абонента
С домашним провайдером иногда бывает иначе: некоторые тарифы выдают реальный публичный адрес на роутер, и тогда возникает соседняя тема — проброс портов и настройка роутера. Мы её сознательно не описываем, лишь зафиксируем границу применимости: проброс портов имеет смысл только там, где на вашем оборудовании висит настоящий маршрутизируемый адрес. В мобильной сети такого адреса у абонента нет в принципе, пробрасывать нечего и некуда, настройка оборудования на этот факт не влияет. Опция публичного адреса для мобильного абонента у большинства операторов либо отсутствует, либо предоставляется как отдельная корпоративная услуга, что уже не имеет отношения к прокси.
Дополнительные слои: ротация и фильтрация
К CGNAT добавляются ещё два фактора. Во-первых, публичный адрес, через который выходит абонент, периодически меняется: при переподключении, при перебалансировке нагрузки, при смене базовой станции. Мобильные прокси Proxeon как раз используют это свойство как полезное: адрес можно ротировать по расписанию или по запросу. Но для приёма вебхуков стабильность адреса критична, а здесь она отсутствует по определению. Во-вторых, операторы фильтруют часть входящего трафика на границе сети, потому что абонентские устройства не предназначены быть серверами. Даже там, где абонент получает публичный IPv6-адрес, входящие соединения к нему часто закрыты операторским межсетевым экраном.
Итог этой главы стоит выделить: адрес мобильного прокси — это исходящая идентичность, а не адрес сервиса. Это не недостаток продукта, а его природа. Мобильный прокси покупают ради того, чтобы исходящие запросы выглядели как трафик обычного абонента конкретного оператора и региона. Именно потому, что этот трафик неотличим от абонентского, он унаследовал и абонентскую неадресуемость извне.
Что реально решает задачу приёма вебхуков: четыре рабочих подхода
Переходим от диагностики к лечению. Есть четыре зрелых способа принимать события от внешних систем, когда ваш код живёт за NAT, за мобильным модемом или вообще на ноутбуке. Каждый имеет свою нишу, свою цену и свои ограничения. Разберём их по порядку с примерами.
Подход 1. Сервер с публичным адресом
Самый прямой и самый надёжный способ. Вы арендуете виртуальный сервер у хостинг-провайдера, получаете вместе с ним публичный IPv4-адрес, привязываете к нему доменное имя, выпускаете TLS-сертификат и запускаете приёмник. Провайдеры вебхуков в 2026 году почти поголовно требуют HTTPS с валидным сертификатом, так что этот шаг обязателен.
Пошаговый план:
- Арендуйте VPS минимальной конфигурации в юрисдикции, подходящей вашим требованиям к хранению данных.
- Создайте A-запись для домена вида
hooks.yourdomain.tld, указывающую на адрес сервера. - Установите обратный прокси-сервер веб-уровня (nginx или аналог) и выпустите сертификат через ACME-клиент.
- Запустите приложение-приёмник на локальном порту, закрытом от мира, а веб-сервер направьте на него.
- Настройте проверку подписи и очередь обработки, чтобы отвечать провайдеру быстро.
Пример приёмника на Flask с проверкой HMAC-подписи и быстрым ответом. Тяжёлую обработку откладываем в очередь, потому что большинство провайдеров ждут ответ не более 5–10 секунд:
import hmac, hashlib, json, os
from flask import Flask, request, abort
from queue import Queue

app = Flask(__name__)
SECRET = os.environ['WEBHOOK_SECRET'].encode()
jobs = Queue()

def valid_signature(raw_body, header_sig):
expected = hmac.new(SECRET, raw_body, hashlib.sha256).hexdigest()
return hmac.compare_digest(expected, header_sig or '')

@app.post('/webhook/payments')
def payments():
raw = request.get_data()
if not valid_signature(raw, request.headers.get('X-Signature')):
abort(401)
event = json.loads(raw)
jobs.put(event) # обработка в фоне, ответ немедленно
return '', 200
Обратите внимание на три детали. Подпись проверяется по сырому телу запроса, а не по распарсенному JSON, иначе любое переформатирование сломает сверку. Сравнение делается через compare_digest, чтобы не утекать время сравнения. Ответ 200 отдаётся до обработки, а само событие уходит в очередь. Если провайдер не получит 2xx в отведённое время, он посчитает доставку неудачной и начнёт повторы, а вы получите дубликаты.
Подход 2. Обратный туннель
Если код должен исполняться именно на вашей локальной машине, а не на сервере, используйте обратный туннель. Идея элегантна и полностью согласуется со всем, что мы обсудили выше: ваша машина сама инициирует исходящее соединение к публичному серверу, а тот начинает слушать порт от вашего имени и заворачивать входящие запросы в уже открытый канал. Направление инициации исходящее, значит, NAT и CGNAT ему не мешают. Публичный слушатель находится на сервере, значит, провайдер вебхуков может к нему достучаться.
Простейшая реализация средствами SSH. На публичном сервере в конфигурации sshd должна быть включена опция GatewayPorts или использован локальный веб-сервер как фронт. С локальной машины:
# локальный приёмник слушает 127.0.0.1:8080
# просим сервер слушать 127.0.0.1:9000 и заворачивать трафик к нам
ssh -N -R 9000:127.0.0.1:8080 tunnel@hooks.yourdomain.tld

# на сервере nginx проксирует https://hooks.yourdomain.tld/webhook -> 127.0.0.1:9000
Для промышленного применения одиночный процесс ssh недостаточно надёжен: соединение может отвалиться. Используйте обёртку с автопереподключением (autossh или аналогичный супервизор) и включите ServerAliveInterval, чтобы обрывы обнаруживались за секунды. Существуют также специализированные туннельные сервисы и самостоятельно разворачиваемые решения на базе того же принципа, с автоматическим выпуском сертификатов и веб-панелью. Принцип везде один: локальный агент держит исходящее соединение, публичная сторона принимает вебхуки.
Ограничения подхода стоит помнить. Пока туннель разорван, вебхуки теряются или уходят в повторы провайдера. Временные адреса некоторых туннельных сервисов меняются при перезапуске, что для продакшена недопустимо: нужен закреплённый домен. И туннель добавляет задержку и точку отказа. Для разработки и отладки это идеальный инструмент, для эксплуатации годится только в связке с мониторингом.
Подход 3. Очередь событий на стороне провайдера
Многие зрелые API предлагают альтернативу push-модели: события складываются в журнал или очередь на стороне провайдера, а вы забираете их когда удобно. Это меняет направление соединения на исходящее для вас, и вся проблема адресуемости исчезает.
Каноничный пример — Bot API одного из мессенджеров с методом getUpdates: сервер хранит непрочитанные обновления до суток, а клиент периодически их забирает, передавая смещение последнего обработанного. Похожие механизмы есть у платёжных систем в виде списка событий с курсором, у маркетплейсов в виде очереди изменений заказов, у облачных провайдеров в виде управляемых очередей сообщений, куда можно направить вебхуки и вычитывать их клиентом.
import requests, time

TOKEN = 'your-bot-token'
BASE = f'https://api.messenger.example/bot{TOKEN}'
offset = 0

while True:
resp = requests.get(f'{BASE}/getUpdates',
params={'offset': offset, 'timeout': 50},
timeout=60)
for upd in resp.json().get('result', []):
handle(upd)
offset = upd['update_id'] + 1
Параметр timeout=50 здесь включает long polling: сервер держит соединение открытым до появления события или до истечения таймаута, и вы получаете почти мгновенную доставку без частых пустых запросов. Это исходящее соединение, оно спокойно работает через NAT, через мобильный модем и, если нужно, через прокси.
Если провайдер не предлагает встроенной очереди, её можно построить самостоятельно из первого подхода: минимальный приёмник на VPS принимает вебхуки и складывает их в очередь сообщений, а ваша локальная машина вычитывает очередь. Получается гибрид, который сочетает надёжность публичного адреса с гибкостью локального исполнения.
Подход 4. Опрос вместо подписки
Когда ни вебхуков, ни очереди событий у провайдера нет, остаётся классический опрос состояния: вы периодически запрашиваете ресурс и сравниваете с предыдущим состоянием. Это самый универсальный подход, поскольку не требует от провайдера ничего, кроме обычного API чтения. Но он же и самый требовательный к проектированию: наивный цикл с фиксированным интервалом быстро упирается в лимиты запросов, тратит бюджет на пустые ответы и при этом опаздывает с событиями. Следующий раздел целиком посвящён тому, как этого избежать.
Инструменты, которые пригодятся
- Веб-сервер уровня фронта (nginx или эквивалент) для терминации TLS и маршрутизации на приложение.
- ACME-клиент для автоматического выпуска и продления сертификатов.
- Очередь сообщений (Redis Streams, RabbitMQ или управляемая очередь облака) для буферизации событий между приёмом и обработкой.
- Супервизор туннеля с автопереподключением для обратных туннелей.
- Локальный инспектор запросов для отладки: любой минимальный HTTP-сервер, логирующий заголовки и тело, поможет увидеть, что именно шлёт провайдер.
- Прокси Proxeon для исходящих обращений к сторонним API из обработчиков, о чём подробно ниже.
Опрос как замена вебхуку: как спроектировать, чтобы не упереться в лимиты
Опрос ругают за расточительность, и часто заслуженно. Но расточителен не опрос как таковой, а его плохая реализация. Правильно спроектированный поллер по нагрузке на API сопоставим с вебхуками и при этом надёжнее, потому что не зависит от доставляемости входящих соединений. Разберём принципы.
Принцип 1. Курсор вместо полной выборки
Никогда не запрашивайте «все заказы» и не ищите изменения на своей стороне. Используйте параметры вида since, updated_after, cursor или page_token, которые есть почти в каждом современном API. Сохраняйте последний курсор персистентно, чтобы перезапуск процесса не приводил к повторной выгрузке истории. Ответ по курсору мал, обрабатывается быстро и не создаёт нагрузки на провайдера.
Принцип 2. Условные запросы
Если ресурс поддерживает заголовки ETag и If-None-Match либо Last-Modified и If-Modified-Since, используйте их. Ответ 304 Not Modified не содержит тела и часто не засчитывается в лимит или засчитывается по льготному тарифу. Это бесплатный способ уменьшить трафик в разы.
Принцип 3. Адаптивный интервал с джиттером
Фиксированный интервал плох дважды: в тихие часы он тратит запросы впустую, в пиковые опаздывает. Адаптивная схема проста: после пустого ответа увеличивайте интервал (например, умножайте на 1,5 до потолка), после непустого сбрасывайте к минимуму. Добавляйте случайный разброс в 10–20 процентов, чтобы несколько ваших инстансов не били в API синхронно.
Принцип 4. Уважение к сигналам сервера
Заголовки Retry-After, X-RateLimit-Remaining и X-RateLimit-Reset существуют не для красоты. Получив 429, ждите ровно столько, сколько сказано. Видя, что остаток лимита падает ниже порога, замедляйтесь заранее. Это не только вежливость, но и защита от временных блокировок ключа.
Принцип 5. Идемпотентность обработки
Опрос по природе может вернуть одно и то же событие дважды: на границе курсора, после сбоя, при перекрытии окон. Каждое событие должно иметь уникальный идентификатор, а обработчик — таблицу уже обработанных идентификаторов с разумным сроком хранения. Это же правило спасает и от дубликатов вебхуков при повторных доставках.
Готовый каркас адаптивного поллера
import random, time, requests

MIN_INTERVAL, MAX_INTERVAL = 5, 300
interval = MIN_INTERVAL
cursor = load_cursor() # из БД или файла
etag = None
seen = SeenStore(ttl_hours=48) # хранилище обработанных id

while True:
headers = {'If-None-Match': etag} if etag else {}
r = requests.get('https://api.example.com/v1/events',
 params={'cursor': cursor, 'limit': 100},
 headers=headers, timeout=(5, 30))

if r.status_code == 429:
time.sleep(int(r.headers.get('Retry-After', 60)))
continue
if r.status_code == 304:
interval = min(interval * 1.5, MAX_INTERVAL)
elif r.ok:
etag = r.headers.get('ETag')
events = r.json()['data']
for ev in events:
if not seen.contains(ev['id']):
handle(ev)
seen.add(ev['id'])
if events:
cursor = r.json()['next_cursor']
save_cursor(cursor)
interval = MIN_INTERVAL
else:
interval = min(interval * 1.5, MAX_INTERVAL)

remaining = int(r.headers.get('X-RateLimit-Remaining', 1000))
if remaining < 50:
interval = max(interval, 60)

time.sleep(interval * random.uniform(0.9, 1.2))
Чек-лист проектирования опроса
- Курсор или отметка времени сохраняются персистентно и переживают перезапуск.
- Используются условные запросы, если API их поддерживает.
- Интервал адаптивный, с потолком и джиттером.
- Код 429 и заголовок Retry-After обрабатываются явно.
- Каждое событие идемпотентно обрабатывается по уникальному идентификатору.
- Таймауты соединения и чтения заданы явно и раздельно.
- Метрики: частота запросов, доля пустых ответов, задержка от события до обработки.
- Если провайдер поддерживает long polling, он включён, а обычный опрос выключен.
При таком дизайне поллер с минимальным интервалом 5 секунд в тишине выходит на интервал 5 минут и делает порядка 300 запросов в сутки на ресурс. Это в десятки раз меньше наивного цикла раз в 10 секунд, который делает 8640 запросов в сутки с той же средней задержкой доставки в активные часы.
Где прокси всё же нужен рядом с вебхуками: исходящие ответы и обращения к сторонним API
Было бы неверно закончить на мысли «прокси не имеет отношения к вебхукам». Имеет, и очень конкретное, просто с другой стороны схемы. Приняв событие, ваш обработчик почти всегда делает исходящие запросы: подтверждает операцию, дозапрашивает детали заказа, отправляет данные в другую систему, уведомляет пользователя. Все эти запросы исходящие, и вот здесь прокси на своём месте.
Сценарий 1. Верификация события обратным запросом
Хорошая практика безопасности: не доверять телу вебхука слепо, а после проверки подписи дозапросить объект у провайдера по его идентификатору. Этот запрос идёт от вашего сервера к API провайдера. Если провайдер регионально ограничивает доступ или ведёт поведенческий анализ источника запросов, стабильный выходной адрес из нужного региона через Proxeon делает картину трафика предсказуемой.
Сценарий 2. Обращения к сторонним API из обработчика
Обработчик вебхука маркетплейса может обращаться к API службы доставки, сервису проверки контрагентов, картографическому API. Каждый из них имеет свои лимиты на IP-адрес. Разнесение интеграций по разным выходным адресам изолирует их друг от друга: исчерпание лимита одной интеграцией не парализует остальные.
Сценарий 3. Разделение идентичности исходящего трафика
Когда один сервер обслуживает несколько независимых клиентов или проектов, полезно, чтобы их исходящий трафик к внешним API шёл с разных адресов. Это упрощает диагностику (по адресу видно, чей запрос) и снижает риск, что проблемы одного проекта затронут другие.
Пример: приёмник напрямую, исходящие через прокси
Главное правило: приёмник вебхуков слушает напрямую на публичном адресе, а прокси используется только для исходящих вызовов. Не пытайтесь «завернуть» приёмник в прокси, это бессмысленно по всем причинам, разобранным выше.
import requests
from flask import Flask, request

app = Flask(__name__)

OUT_PROXY = 'http://user:pass@gate.proxeon.net:PORT'
outbound = requests.Session()
outbound.proxies = {'http': OUT_PROXY, 'https': OUT_PROXY}

@app.post('/webhook/orders')
def orders():
event = request.get_json()
# приём идёт напрямую, без прокси
order_id = event['order_id']
# исходящая верификация и обращения к сторонним API - через прокси
full = outbound.get(f'https://api.marketplace.example/orders/{order_id}',
timeout=(5, 20)).json()
outbound.post('https://api.delivery.example/shipments',
 json={'order': full}, timeout=(5, 20))
return '', 200
Несколько практических замечаний. Держите отдельный Session для исходящих вызовов, чтобы настройки прокси не протекали в другие части приложения. Задавайте таймауты явно: через прокси путь длиннее, и зависший исходящий вызов не должен задерживать ответ провайдеру вебхука. В идеале исходящие вызовы делайте не в обработчике HTTP-запроса, а в фоновом воркере, который вычитывает очередь. И если провайдер стороннего API требует внесения вашего адреса в список разрешённых, используйте тариф со статическим выходным адресом, а не ротируемый.
Таблица «задача — подходящее решение»
Сведём всё в единый справочник. Для каждой типовой задачи указано, решает ли её прокси, и что использовать вместо или вместе с ним.
- Задача: делать исходящие запросы к внешним API с нужного региона или оператора. Решение: прокси Proxeon, статический или ротируемый тариф в зависимости от требований. Роль прокси: основная.
- Задача: принимать вебхуки от платёжного шлюза в продакшене. Решение: VPS с публичным адресом, домен, TLS, приёмник с проверкой подписи и очередью. Роль прокси: только для исходящих вызовов из обработчика.
- Задача: отладить приём вебхуков на локальной машине разработчика. Решение: обратный туннель до публичного сервера с закреплённым доменом. Роль прокси: нет.
- Задача: получать события от мессенджера или API с очередью, код исполняется дома или за мобильным модемом. Решение: long polling методов вида getUpdates, вычитывание очереди провайдера. Роль прокси: опционально для исходящих запросов.
- Задача: следить за изменениями в API без вебхуков и очередей. Решение: адаптивный опрос с курсором, условными запросами и уважением к лимитам. Роль прокси: распределение нагрузки по выходным адресам в рамках лимитов провайдера.
- Задача: принимать вебхуки на компьютер, подключённый через мобильный модем. Решение: невозможно напрямую из-за CGNAT; используйте обратный туннель или очередь. Роль прокси: нет.
- Задача: несколько интеграций на одном сервере не должны мешать друг другу по лимитам сторонних API. Решение: раздельные выходные адреса Proxeon на интеграцию плюс раздельные очереди. Роль прокси: основная для исходящей части.
- Задача: сторонний API требует внесения адреса в список разрешённых. Решение: статический выходной адрес; для приёма вебхуков — публичный адрес вашего сервера. Роль прокси: статический тариф для исходящей части.
- Задача: получить публичный адрес на домашнем роутере. Решение: соседняя тема, зависит от домашнего провайдера; применимо только при наличии реального публичного адреса на оборудовании. Роль прокси: нет.
Типичные ошибки: что не нужно делать
Соберём грабли, на которые наступают чаще всего. Некоторые из них стоят часов отладки, некоторые — потерянных платежей.
Ошибка 1. Указывать адрес прокси как URL вебхука
Разобрано подробно выше, но повторим: на выходном адресе прокси нет вашего слушателя. Провайдер получит таймаут или отказ соединения, после нескольких неудач отключит подписку. Некоторые провайдеры при повторяющихся ошибках блокируют URL на длительный срок.
Ошибка 2. Указывать локальный или приватный адрес
URL вида http://192.168.1.10:8080/hook или http://localhost/hook маршрутизируется только внутри вашей сети. Провайдер физически не может до него добраться. Многие провайдеры сразу отклоняют такие URL при регистрации подписки, но не все.
Ошибка 3. Самоподписанный сертификат или обычный HTTP
Провайдеры вебхуков проверяют сертификат. Самоподписанный или просроченный сертификат приводит к молчаливому отказу доставки. Обычный HTTP без TLS большинство провайдеров не допускают вовсе.
Ошибка 4. Долгая обработка внутри HTTP-обработчика
Если обработчик тянет данные из трёх внешних API и пишет в базу до ответа провайдеру, он легко превышает таймаут ожидания. Провайдер считает доставку неуспешной и повторяет. Вы обрабатываете одно событие несколько раз. Ответ должен уходить за сотни миллисекунд, обработка — в очередь.
Ошибка 5. Отсутствие идемпотентности
Повторные доставки — норма, а не исключение. Без учёта обработанных идентификаторов вы дважды создадите заказ, дважды отправите уведомление или дважды проведёте списание в учётной системе.
Ошибка 6. Слепое доверие телу вебхука
Публичный URL доступен всем. Без проверки подписи любой может отправить вам фальшивое событие «оплата прошла». Проверяйте HMAC, а для критичных операций дозапрашивайте объект у провайдера.
Ошибка 7. Временный туннельный адрес в продакшене
Случайно сгенерированный домен туннельного сервиса меняется при перезапуске. Подписка провайдера остаётся привязана к старому URL. События теряются, пока кто-то не заметит. В эксплуатации туннель допустим только с закреплённым доменом и мониторингом.
Ошибка 8. Опрос с фиксированным коротким интервалом
Раз в секунду без курсора и условных запросов — прямой путь к 429 и временной блокировке ключа. Хуже того, при блокировке вы перестаёте получать вообще что-либо, и задержка доставки становится бесконечной.
Ошибка 9. Пропуск исходящих вызовов через прокси без таймаутов
Прокси добавляет промежуточный узел. Без явных таймаутов зависший исходящий вызов держит воркер, а если он сделан внутри HTTP-обработчика, срывает и ответ провайдеру. Всегда задавайте таймаут соединения и чтения раздельно.
Ошибка 10. Ожидание, что команда BIND в SOCKS5 сделает вас сервером
Встречается у тех, кто прочитал спецификацию. На коммерческих узлах команда, как правило, не реализована, а там, где реализована, даёт единичное соединение на короткое время. Для вебхуков не подходит.
Кейсы и результаты: как это выглядит на практике
Три истории, собранные из типовых ситуаций интеграционной разработки. Цифры округлены, но порядок величин реален.
Кейс 1. Платёжные уведомления интернет-магазина
Небольшая команда развивала магазин на конструкторе сайтов и писала обработчик оплат на Python, который исполнялся на офисном компьютере за мобильным модемом. В настройках платёжного провайдера указали адрес мобильного прокси, поскольку «он же публичный». Провайдер повторял доставку по расписанию 1, 5, 30 минут, 2 часа, затем отключил подписку. За неделю накопилось около 40 заказов в статусе «ожидает оплаты» при фактически прошедших платежах, что потребовало ручной сверки.
Решение: арендован минимальный VPS, поднят приёмник с проверкой подписи и очередью на Redis, обработчик остался локальным и вычитывает очередь через исходящее соединение. Дополнительно раз в час запускается сверочный опрос списка платежей за последние сутки с курсором, который ловит события, пропущенные из-за любых сбоев. Результат: расхождений между провайдером и учётом за следующие три месяца зафиксировано не было, время от оплаты до смены статуса заказа составило в среднем 1,2 секунды.
Кейс 2. Бот поддержки на ноутбуке с модемом
Разработчик писал бота для внутренней команды и хотел запускать его с ноутбука, подключённого через мобильный модем. Попытка зарегистрировать вебхук на адрес прокси ожидаемо не удалась. Переход на long polling через getUpdates с таймаутом 50 секунд решил задачу за полчаса: соединение исходящее, ни модем, ни CGNAT ему не мешают. Расход запросов — порядка 1700 в сутки в полном простое, что для этого API несущественно. Для отладки интеграции с внешней CRM, которая умеет только вебхуки, был поднят обратный SSH-туннель до арендованного сервера с закреплённым доменом, а на продакшене приёмник переехал на сам сервер.
Кейс 3. Мониторинг статусов на маркетплейсе без вебхуков
Оператор нескольких магазинов на маркетплейсе следил за статусами заказов через API, у которого вебхуков не было. Наивный опрос каждые 10 секунд по каждому магазину давал около 50 тысяч запросов в сутки и регулярно упирался в 429. После перепроектирования по принципам из шестого раздела (курсор updated_after, адаптивный интервал от 15 секунд до 10 минут, обработка Retry-After, идемпотентность по идентификатору заказа) нагрузка упала до примерно 4 тысяч запросов в сутки, то есть более чем в 12 раз, а средняя задержка обнаружения изменения в рабочие часы осталась в пределах 20 секунд. Исходящие запросы к API маркетплейса и к API службы доставки разнесены по отдельным выходным адресам Proxeon, чтобы лимиты одной интеграции не влияли на другую и чтобы по адресу источника в логах было сразу видно, какой магазин инициировал запрос.
FAQ: частые вопросы о прокси и приёме вебхуков
Если у меня статический выделенный IP прокси, могу ли я принимать на него вебхуки?
Нет. Статичность адреса решает вопрос предсказуемости для исходящих запросов и для списков разрешённых адресов на стороне сторонних API. Но слушающего порта с вашим кодом на этом адресе по-прежнему нет: там работает софт прокси, а не ваш приёмник. Для приёма нужен сервер, который вы контролируете.
Почему сервисы проверки IP показывают публичный адрес, если он не адресуется извне?
Сервис проверки видит адрес источника входящего к нему запроса, то есть адрес NAT-шлюза оператора или узла прокси. Это адрес, с которого трафик выходит, а не адрес, на который к вам можно войти. Видимость адреса снаружи и возможность инициировать соединение к нему — разные свойства.
Можно ли принимать вебхуки через SOCKS5 с командой BIND?
На практике нет. Команда описана в спецификации, но на коммерческих узлах обычно не реализована из соображений безопасности, а где реализована, принимает одно входящее соединение на короткое время после исходящего к тому же хосту. Для регистрации постоянного URL вебхука с TLS это неприменимо.
Чем обратный туннель отличается от проброса портов на роутере?
Проброс портов работает только если на вашем оборудовании есть реальный публичный адрес: роутер принимает входящее соединение и передаёт его внутрь сети. Обратный туннель не требует публичного адреса у вас вовсе: ваша машина сама инициирует исходящее соединение к публичному серверу, а тот слушает от вашего имени. В мобильных сетях с CGNAT первый способ недоступен в принципе, второй работает.
Надёжен ли обратный туннель для продакшена?
При условиях: закреплённый домен, автопереподключение, проверка живости соединения, мониторинг разрывов и буферизация на публичной стороне на время недоступности. Без этих условий туннель годится для разработки, но не для эксплуатации. Для критичных интеграций надёжнее разместить приёмник непосредственно на публичном сервере.
Опрос точно не хуже вебхуков по задержке?
Long polling даёт задержку, сопоставимую с вебхуками: событие приходит в момент появления. Обычный адаптивный опрос даёт задержку от минимального интервала в активные часы до максимального в тишине. Для многих бизнес-процессов задержка в 15–30 секунд приемлема. Вебхуки же зависят от доставляемости входящего соединения и требуют механизма сверки на случай потерь, так что в реальных системах опрос часто дополняет вебхуки, а не проигрывает им.
Нужен ли прокси, если у меня уже есть VPS с публичным адресом?
Для приёма вебхуков не нужен. Для исходящих запросов из обработчиков он полезен, когда сторонний API чувствителен к региону источника, когда нужно изолировать лимиты разных интеграций по адресам или когда требуется, чтобы запросы выглядели как трафик мобильного абонента конкретного оператора. Это отдельная задача, и решается она отдельным инструментом.
Как убедиться, что провайдер вообще пытается доставить вебхук?
Большинство провайдеров ведут журнал доставок с кодами ответов и причинами ошибок. Смотрите его первым делом: там будет видно, резолвится ли домен, устанавливается ли TLS, какой код вернул ваш сервер и за сколько миллисекунд. Для локальной диагностики запустите минимальный HTTP-сервер, логирующий заголовки и тело, и направьте на него туннель.
Что делать, если провайдер требует ответ за 3 секунды, а обработка занимает 10?
Разделить приём и обработку. Приёмник проверяет подпись, кладёт событие в очередь и отвечает 200 за десятки миллисекунд. Воркер вычитывает очередь и обрабатывает событие столько, сколько нужно, делая исходящие вызовы к сторонним API, при необходимости через прокси, с явными таймаутами и повторами.
Заключение: правильная модель и следующие шаги
Если свести статью к одной мысли, она звучит так: прокси меняет то, откуда вы выходите в сеть, но не создаёт места, куда к вам можно войти. Направление соединения — фундаментальное свойство, и никакой тариф его не переворачивает. Мобильный прокси Proxeon делает ваши исходящие запросы трафиком абонента конкретного оператора, и именно поэтому он наследует абонентскую неадресуемость извне: за CGNAT нет слушающих портов, а адрес меняется по природе сети.
Приём вебхуков решается инструментами другого класса. Публичный сервер с доменом и TLS — базовый вариант для эксплуатации. Обратный туннель — для разработки и для случаев, когда код должен исполняться локально. Очередь событий и long polling на стороне провайдера — самый элегантный вариант, когда провайдер его предлагает. Адаптивный опрос с курсором, условными запросами и уважением к лимитам — универсальный запасной путь, который при грамотном дизайне не уступает вебхукам по практической ценности.
А прокси возвращается в схему там, где ему место: в исходящих вызовах из обработчиков, в верификации событий обратным запросом, в изоляции лимитов разных интеграций по выходным адресам. Приёмник слушает напрямую, исходящие идут через прокси — эта формула закрывает подавляющее большинство реальных задач.
Что сделать после прочтения
- Откройте настройки каждой вашей подписки на вебхуки и проверьте, куда указывает URL: на сервер, который вы контролируете и который слушает порт 443 с валидным сертификатом.
- Убедитесь, что приёмник отвечает быстро, а обработка вынесена в очередь; проверьте наличие проверки подписи и учёта обработанных идентификаторов.
- Для интеграций без вебхуков перепишите опрос по чек-листу из шестого раздела и измерьте, как изменилось число запросов и задержка.
- Пересмотрите исходящие вызовы из обработчиков: где нужен стабильный региональный адрес или изоляция лимитов, подключите прокси с раздельной сессией и явными таймаутами.
- Добавьте сверочный опрос как страховку для критичных вебхуков: раз в час запрашивайте события за последний интервал и сравнивайте с обработанными.
Разделение задач на исходящие и входящие — не педантизм, а способ перестать тратить часы на отладку того, что не может работать по определению, и направить их на то, что работать будет.
